Osprey
Tudo o que você precisa para operar uma rede IP moderna
Da descoberta à simulação e à análise pós-incidente: uma ferramenta, uma interface.
Comece de graça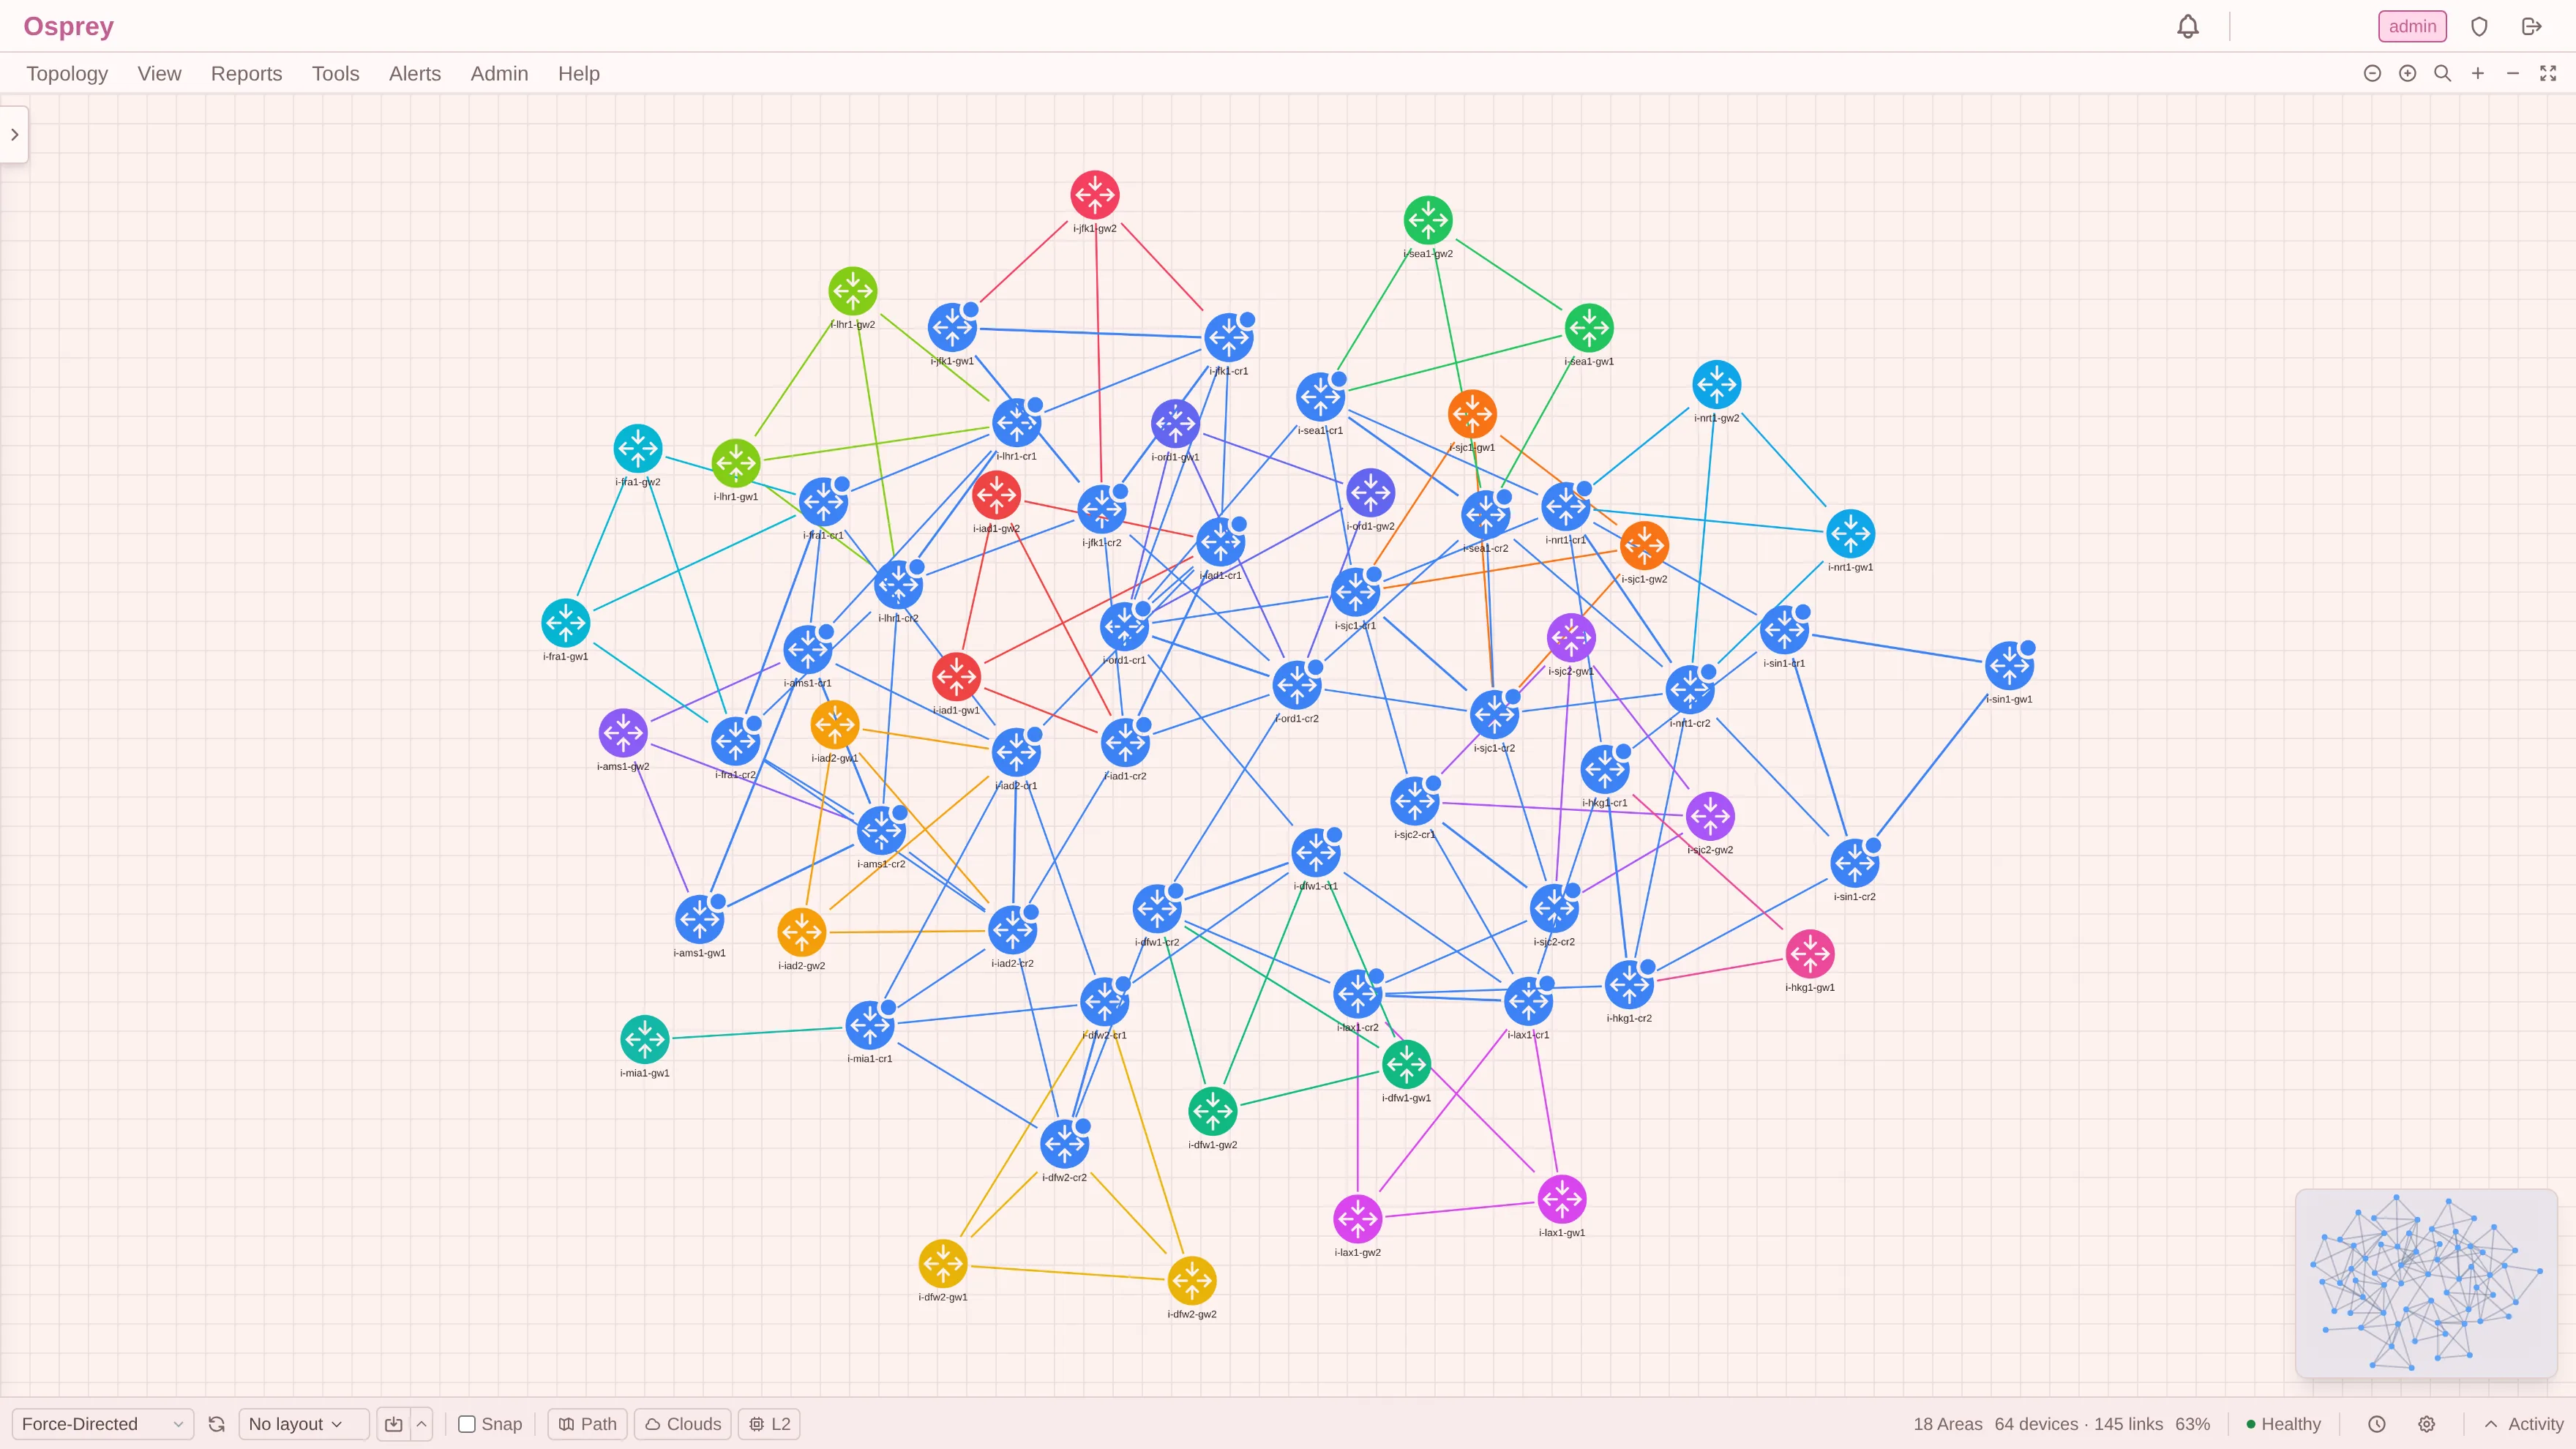
01 Tela de topologia ao vivo
Grafo interativo com atualizações enviadas em tempo real. Cinco algoritmos de disposição (dirigido por forças, agrupado por area, geométrico, octilinear, circular), disposições que podem ser salvas, alinhamento à grade, minimapa e limites de area como camada. Redes grandes com muitas areas se recolhem em uma visão de nuvens de area que você expande no lugar. As mudanças piscam na tela no instante em que acontecem.
02 Descoberta de IGP — OSPF e IS-IS
OSPFv2, OSPFv3 (famílias de endereços IPv4 + IPv6) e IS-IS (L1/L2, CLNS + IPv4 + IPv6) com visibilidade completa da LSDB e dos LSPs. Três vias por protocolo: túneis GRE para adjacências em tempo real (underlay IPv4 ou IPv6, autenticação de OSPF e IS-IS), consulta SNMP, em que um único equipamento semente basta para percorrer um domínio multi-area inteiro, ou BGP-LS (RFC 9552), em que os próprios routers exportam a sua base link-state através de uma sessão BMP ou de um peering só de receção, para âmbitos onde nenhuma adjacência é possível. Equipamentos com vários protocolos são correlacionados automaticamente entre OSPF e IS-IS.
03 EIGRP — passivo e somente leitura
O EIGRP não tem banco de dados de estado de enlace ao qual aderir, então o Osprey o lê de forma totalmente passiva por SNMP em plataformas Cisco: vizinhos e estado das interfaces, IPv4 e IPv6, modo clássico e nomeado, por VRF e por AS. As adjacências entram na topologia ao lado das suas areas de OSPF e IS-IS, e os caminhos seguem o sucessor instalado de cada roteador com sua métrica composta real: a decisão dos próprios roteadores, lida de volta, nunca um custo emprestado nem um chute.
04 Visibilidade de BGP por BMP
Um servidor BMP passivo (RFC 7854) recebe o estado das sessões e as atualizações de RIB dos seus roteadores, sem consulta alguma. RIB completa por prefixo em todos os alvos: todos os caminhos, ADD-PATH e a seleção do melhor caminho calculada pelo motor, como um show ip bgp em toda a rede. Busca por prefixo exato, correspondência mais longa ou prefixos cobertos; análise de ECMP e de AS-path. As sessões em roteadores incapazes de exportar BMP são descobertas por SNMP. Os caminhos recebidos são validados contra um conjunto RPKI/ROA que você importa (RFC 6811) e marcados como válidos, inválidos ou desconhecidos — sem autorizações carregadas não há marca nenhuma. Três verificações determinísticas percorrem o que foi oferecido às suas sessões: várias origens para um mesmo prefixo, um prefixo mais específico sob o prefixo abrangente de outra origem, e um caminho que já contém o seu próprio AS.
05 Visibilidade de MPLS — TE, L3VPN, L2VPN
Túneis MPLS-TE (RFC 3812), L3VPNs (RFC 4364) com as VRFs agrupadas por route-target e classificadas como malha completa ou hub-and-spoke, e pseudowires L2VPN agrupados em enlaces VPWS e instâncias VPLS, tudo descoberto por SNMP dentro do ciclo de consulta normal. As camadas desenham a participação em um serviço sobre a tela, honestamente rotulada como plano de controle, nunca como um caminho de dados presumido.
06 Visibilidade de EVPN
As instâncias EVPN (RFC 7432) são descobertas direto do plano de controle do BGP, pelo mesmo fluxo BMP e sem nenhuma configuração extra. Serviços E-LAN e EVPN-VPWS, encapsulamento VXLAN ou MPLS, contagens de MAC/IP por PE e Ethernet Segments. A mobilidade de MAC e a perda de um PE aparecem como sintomas de incidentes correlacionados, com proteção contra tempestades.
07 Engineering Mode (what-if)
Simule falhas de enlace ou de nó, mude métricas, acrescente roteadores e enlaces hipotéticos e modele grupos de falha SRLG. Dijkstra multi-area (OSPF) e multinível (IS-IS) executado no servidor. Avalie em lote cada enlace ou nó para achar seus pontos mais frágeis. Salve cenários. Combine com o Time Travel para reproduzir quedas do passado.
08 Descoberta de L2 — LLDP e CDP
Descoberta automática de adjacências de camada 2 por varreduras SNMP das LLDP-MIB e CDP-MIB. Percurso de switches em largura, filtragem por plataforma (exclui pontos de acesso e telefones) e uma camada L2 que você liga e desliga sobre a tela. Credenciais substituíveis por rede.
09 Monitoramento de tráfego por SNMP
Os contadores de interface alimentam mapas de calor de utilização, sparklines por interface e alertas de congestionamento. Consulta acelerada automática a cada 10 segundos enquanto houver painéis de detalhe abertos. Gráficos históricos no estilo MRTG em 24 h, 7 d, 30 d ou 1 ano. Perfis de credenciais reutilizáveis entre alvos.
10 Time Travel
Volte no histórico da topologia com um controle deslizante de linha do tempo e controles de reprodução (0,5×–10×). Painéis de nó e de enlace, árvores SPF e simulação de caminho acompanham todos o estado histórico, inclusive os melhores caminhos BGP e as sessões de peering como estavam naquele exato momento, nunca dados ao vivo apresentados como históricos. Instantâneos deduplicados por hash mantêm o armazenamento sob controle.
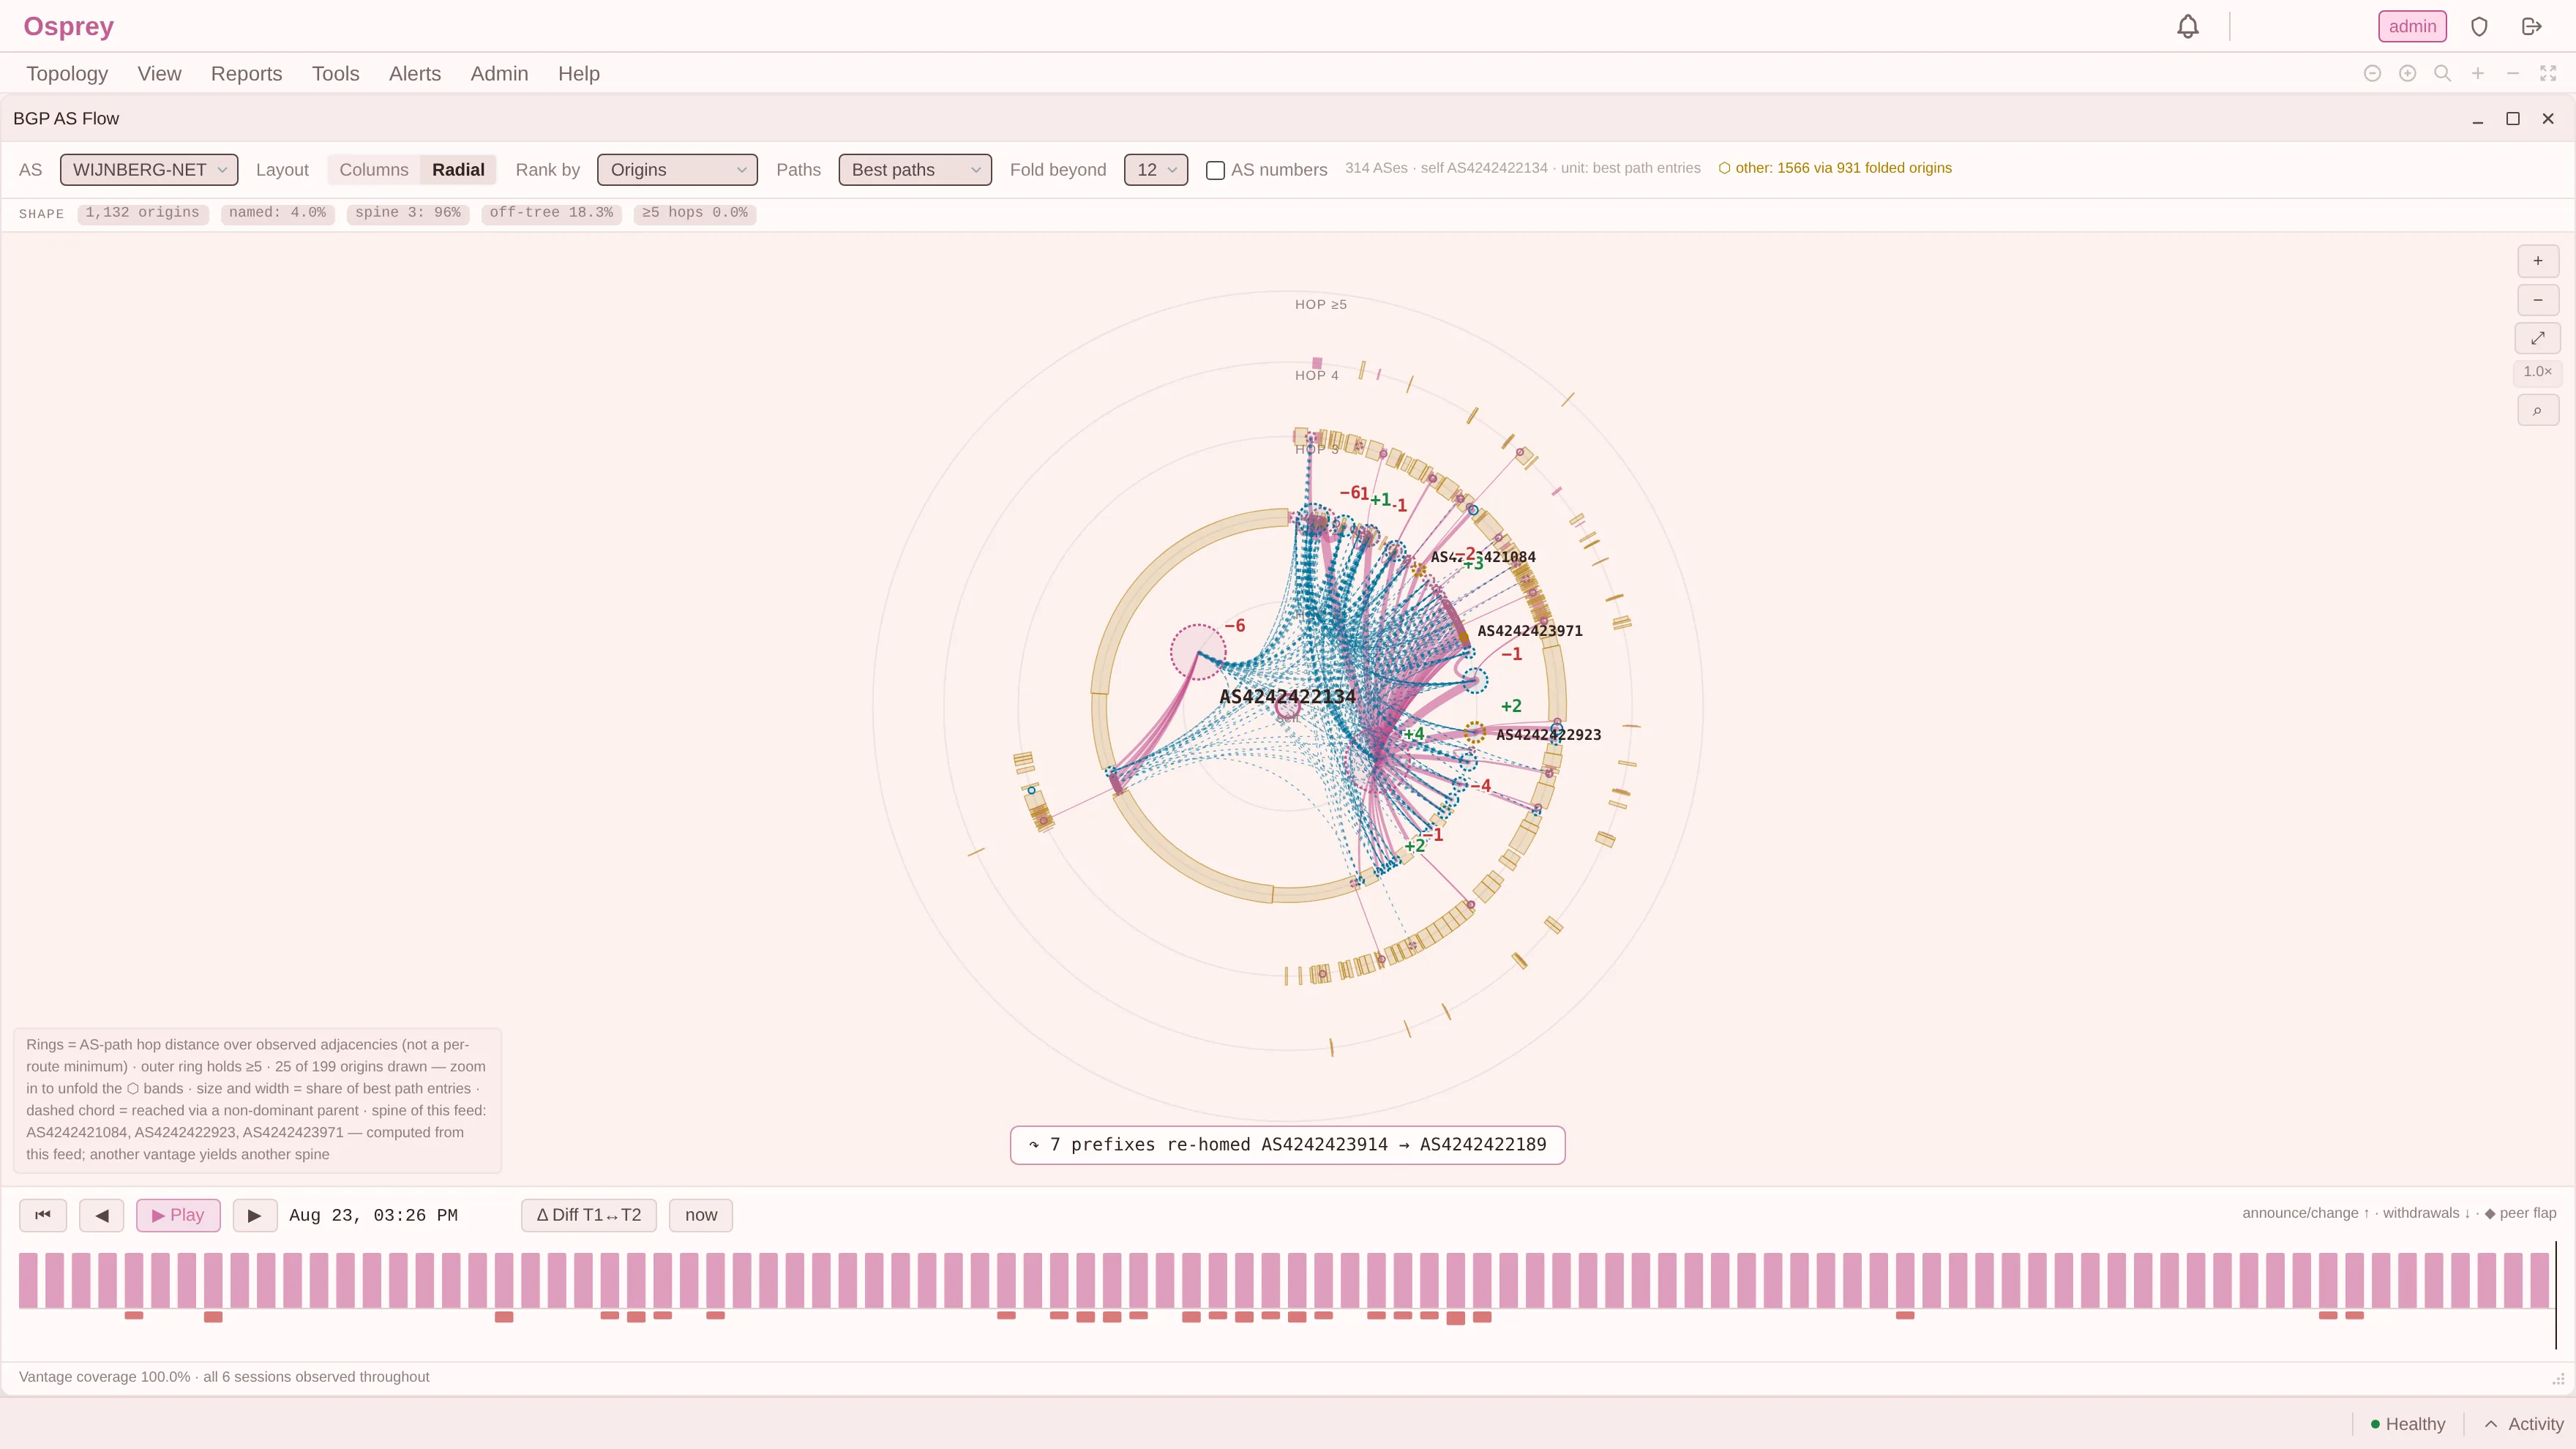
11 BGP AS-Flow e reprodução de mudanças
Um grafo animado entre ASes: os sistemas autônomos são bolhas dimensionadas e as adjacências de AS-path são fluxos animados. Percorra a linha do tempo, reproduza a reorganização, compare dois instantes na visão de movimentos e entre em qualquer AS para ver participação, volatilidade, dependência de caminho único, roteadores de saída e saúde das sessões. O histórico do melhor caminho de qualquer prefixo pode ser reproduzido passo a passo, mesmo com uma tabela completa.
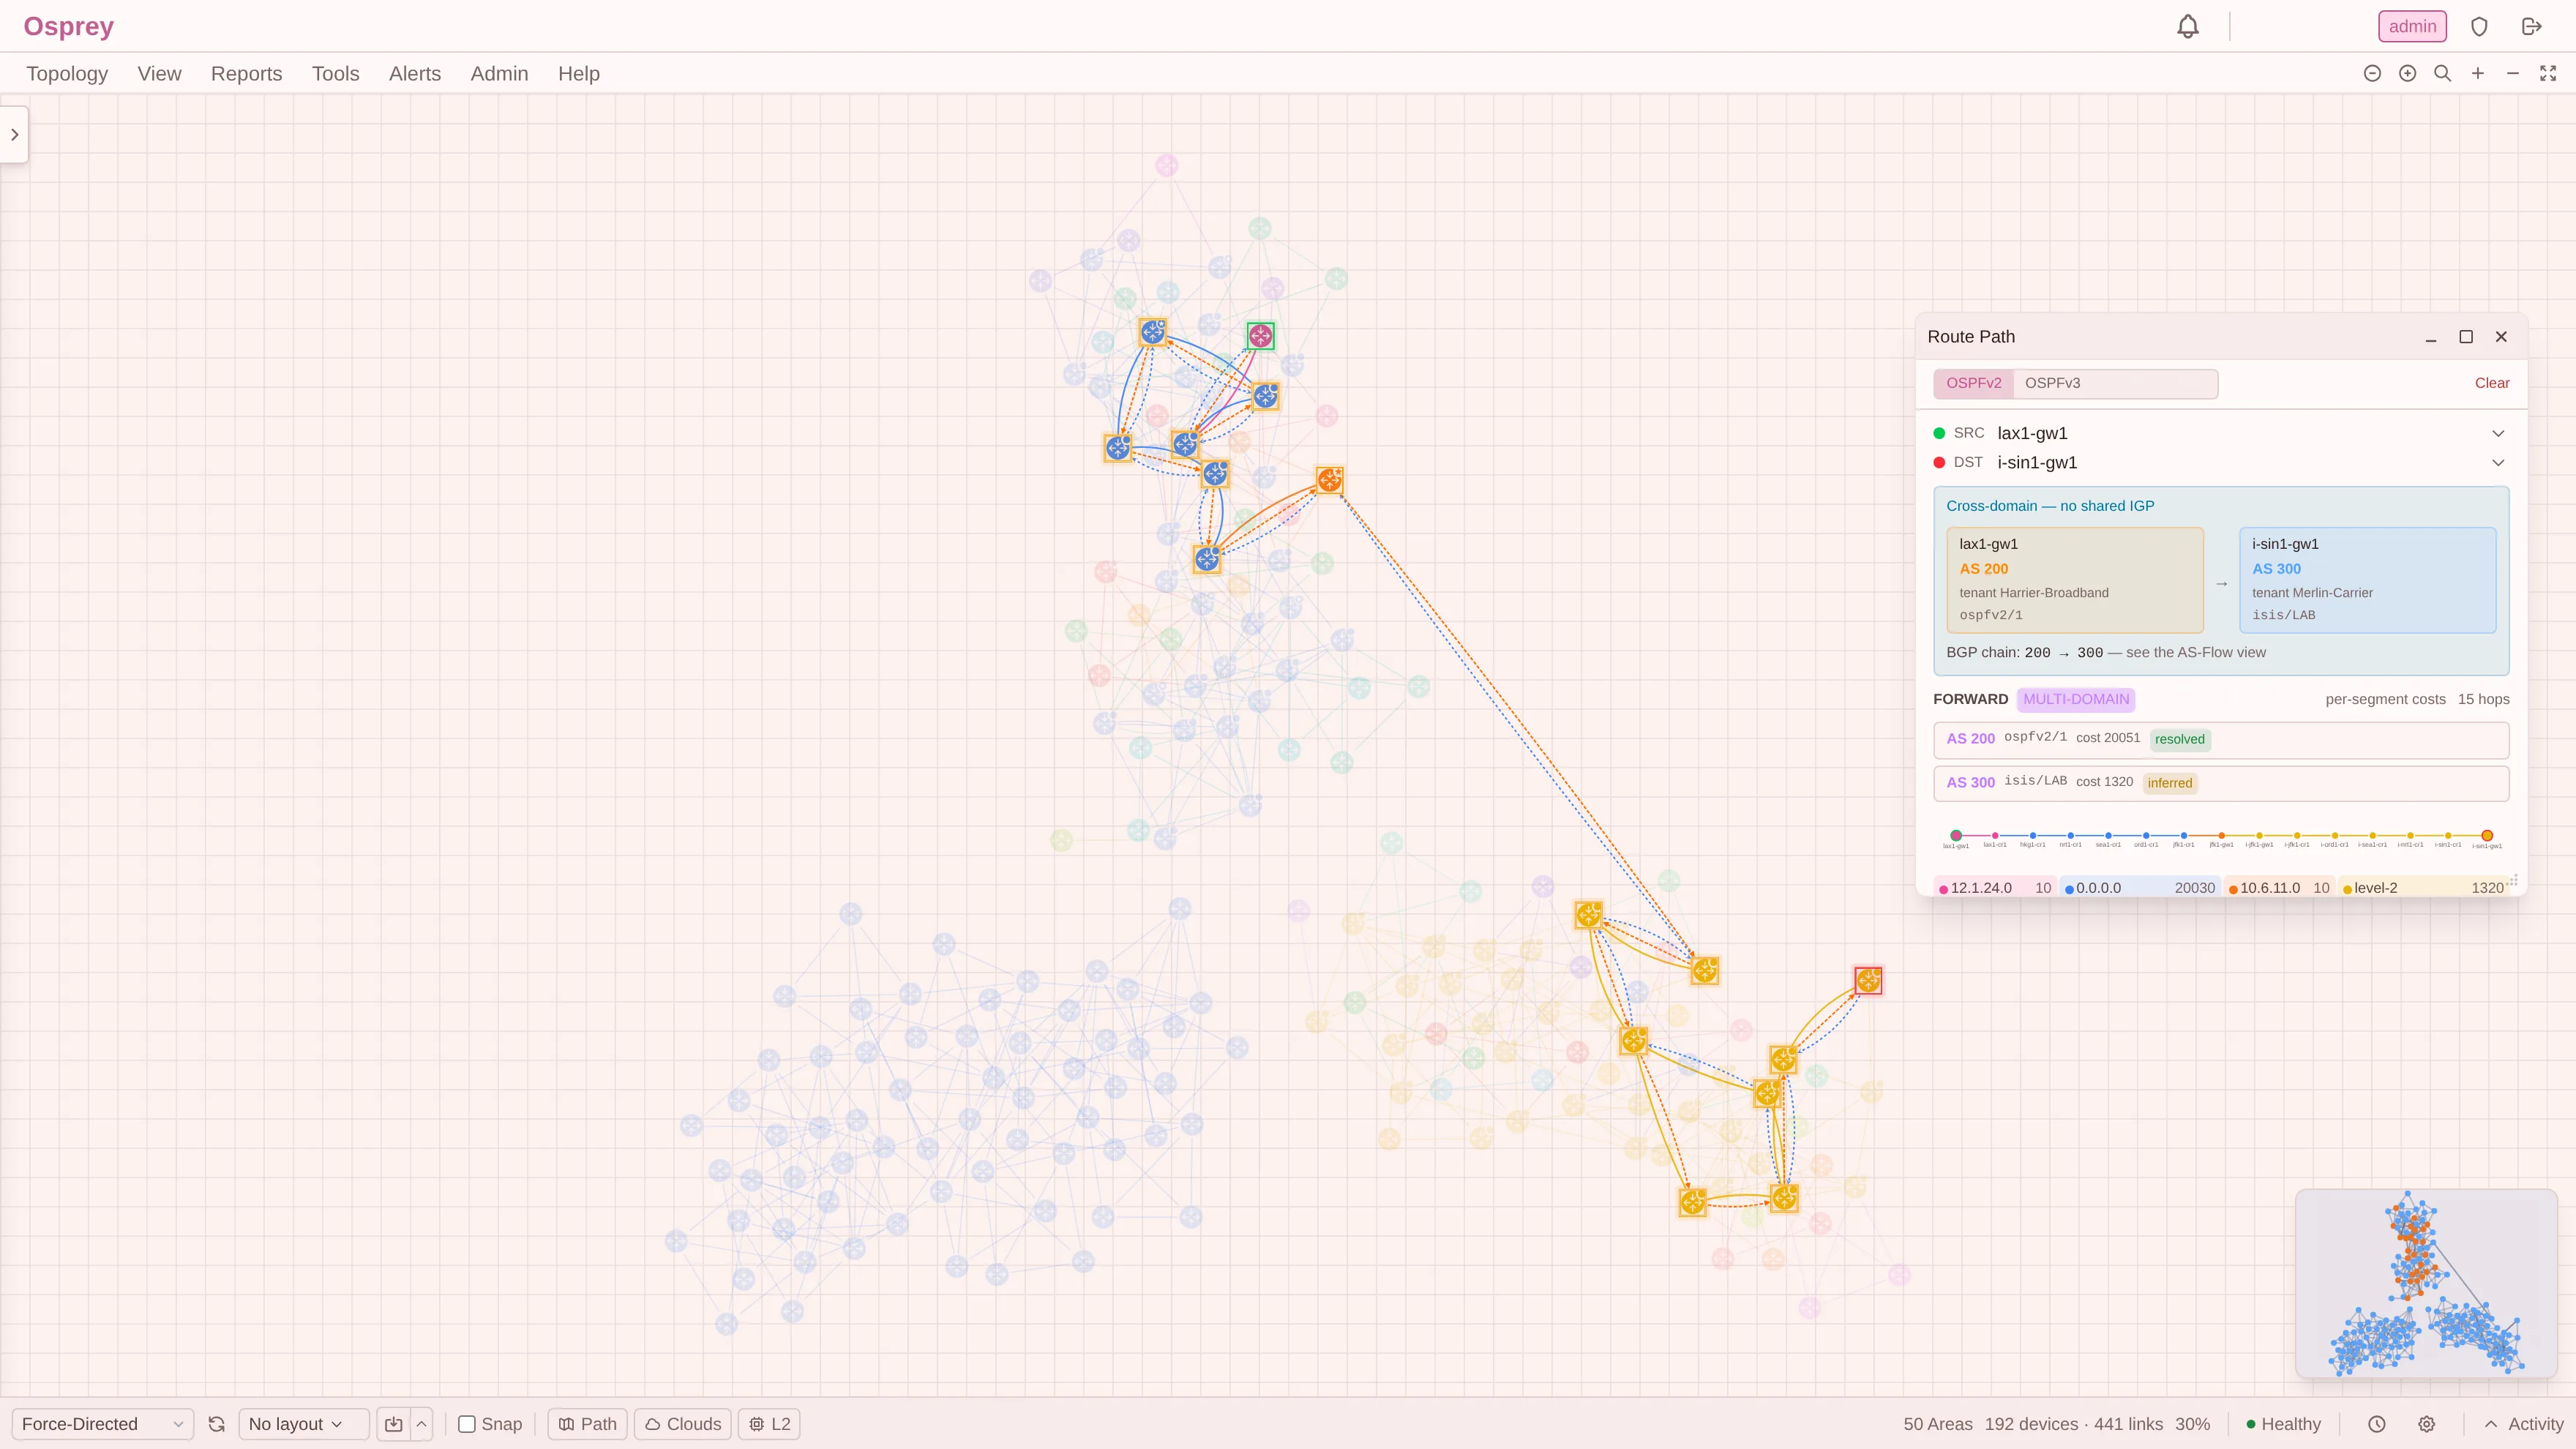
12 Análise de caminhos — dentro de um AS e entre ASes
Cada salto é a decisão da tabela de rotas daquele roteador: a cadeia que um pacote realmente percorre, e não um caminho mais curto calculado a partir da origem, com a métrica de cada salto, o tipo de rota (O, O IA, E1/E2, I L1, I L2) e o conjunto completo de caminhos de custo igual instalados. Custos de ida e de volta, detecção de roteamento assimétrico, traceroute CLNS e pilhas de rótulos SR-MPLS, tudo respeitando a distância administrativa entre protocolos. As pontas estão em ASes ou inquilinos diferentes? Então o caminho é montado a partir de segmentos IGP ao longo da cadeia de ASes do BGP, cada um com seu próprio custo e sua própria confiança, e as transições eBGP são desenhadas na tela, até chegar a pares de portas físicas comprováveis e a fabrics de comutação compartilhadas. Quando não dá para calcular um caminho, o diagnóstico explica por quê.
13 Alertas e incidentes
Motor de regras com modelos para congestionamento, erros de interface e falhas de SNMP. A correlação de eventos agrupa falhas relacionadas em incidentes com causas deduzidas, inclusive partições de area do OSPF, detectadas e classificadas mesmo o protocolo nunca as sinalizando. Os alertas se resolvem sozinhos quando o serviço volta. Entrega por Slack, Teams, e-mail, webhook ou dentro do aplicativo. Janelas de manutenção silenciam alertas durante trabalhos planejados.
14 Terminal SSH
Clique com o botão direito em qualquer equipamento da tela para abrir uma sessão SSH no navegador. Verificação da chave de host, gravação de sessão criptografada com AES-256 e registro de auditoria completo. O Telnet fica disponível como alternativa, mas desativado por padrão.
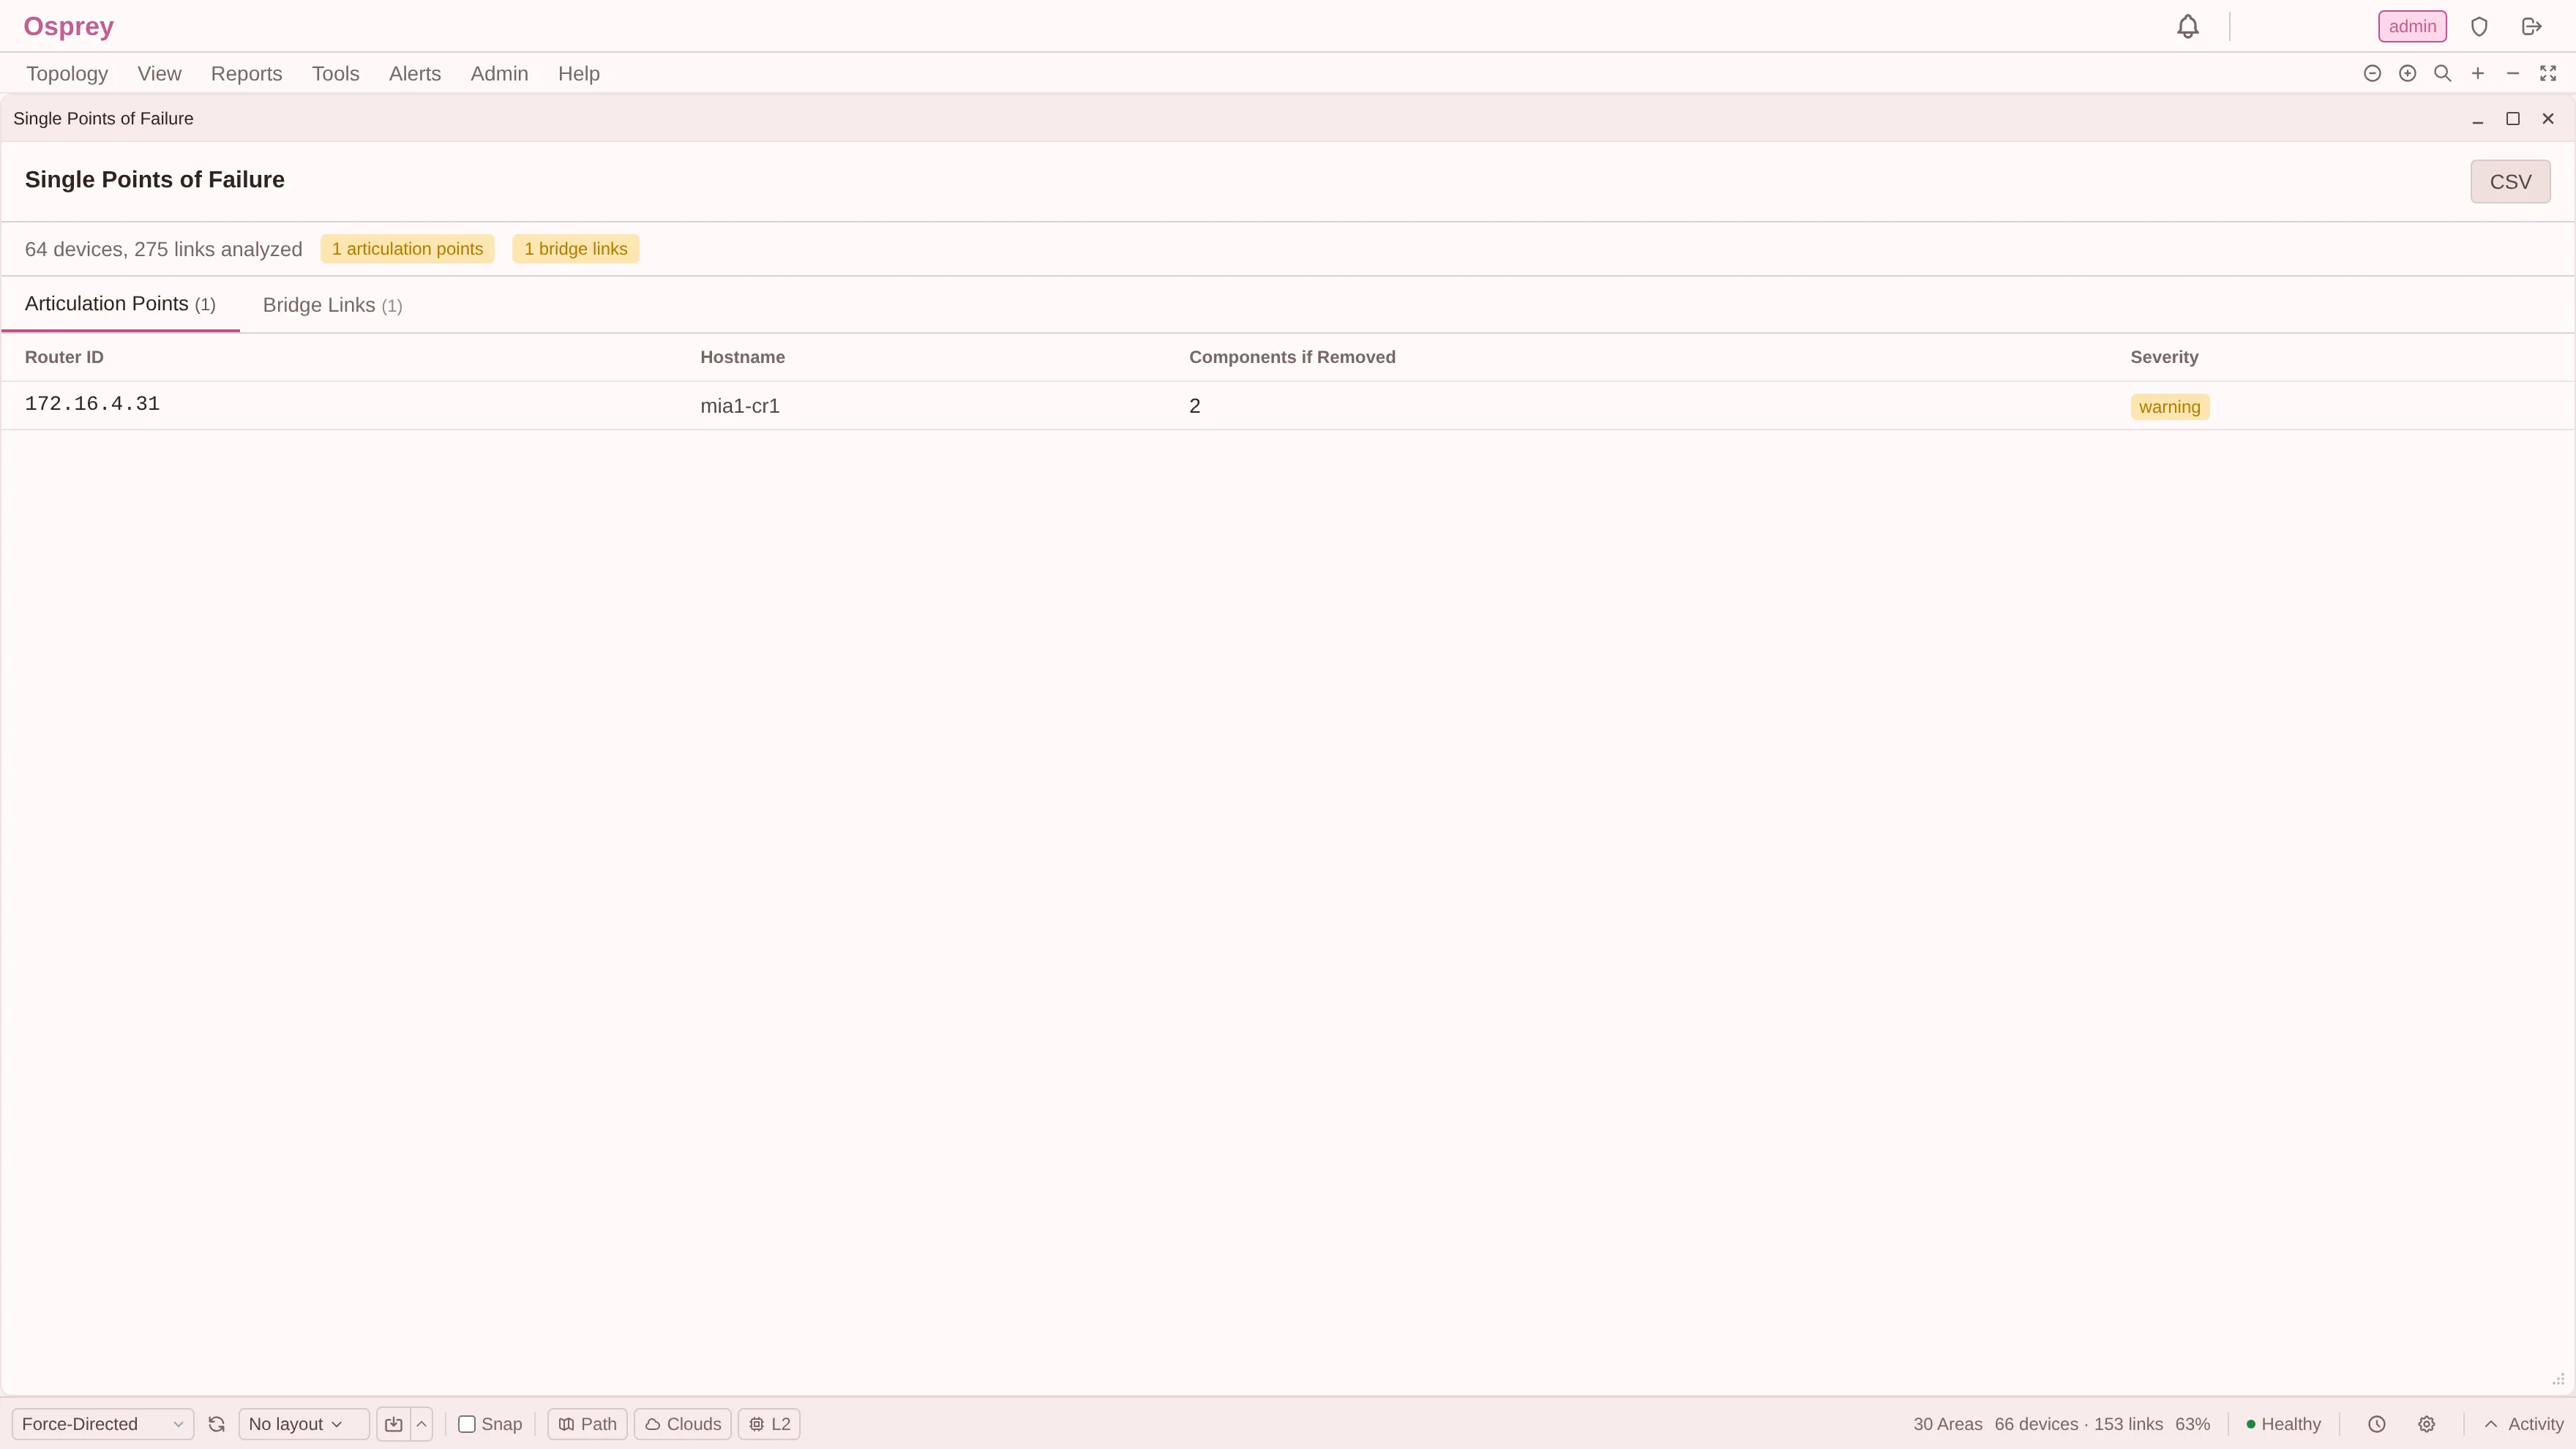
15 Diagnósticos
Saúde da topologia, conflitos de IP, pontos únicos de falha (pontos de articulação e enlaces-ponte), estabilidade do roteamento, tendência de congestionamento, consistência de temporizadores de OSPF e IS-IS (divergências entre vizinhos e temporizadores consistentes mas fora do padrão), divergências de MTU, boas práticas de OSPF e análise de impacto de dependências (ASes vizinhos, pares críticos, SRLG). Tudo exportável em CSV.
16 Exportação para Visio, SVG e PNG
Exportação nativa para Visio (.vsdx) com layout A4 paisagem, carimbo e legenda. Importação de conjuntos de ícones próprios a partir de estênceis do Visio (.vssx): Cisco, Juniper, Arista, Fortinet. Ícones redefinidos por equipamento seguem para as exportações. Exportação apenas da seleção, para extrair um site de uma topologia maior.
Diagnósticos
Análise de caminhos — dentro de um AS e entre ASes
Pronto para enxergar sua rede?
Instale o Osprey, conecte um túnel GRE, um alvo SNMP ou uma sessão BMP, e tenha toda a sua topologia visualizada em poucos minutos.