Osprey
Alles, was Sie zum Betrieb eines modernen IP-Netzwerks brauchen
Von der Erkennung über die Simulation bis zur Analyse nach einem Vorfall — ein Werkzeug, eine Oberfläche.
Kostenlos starten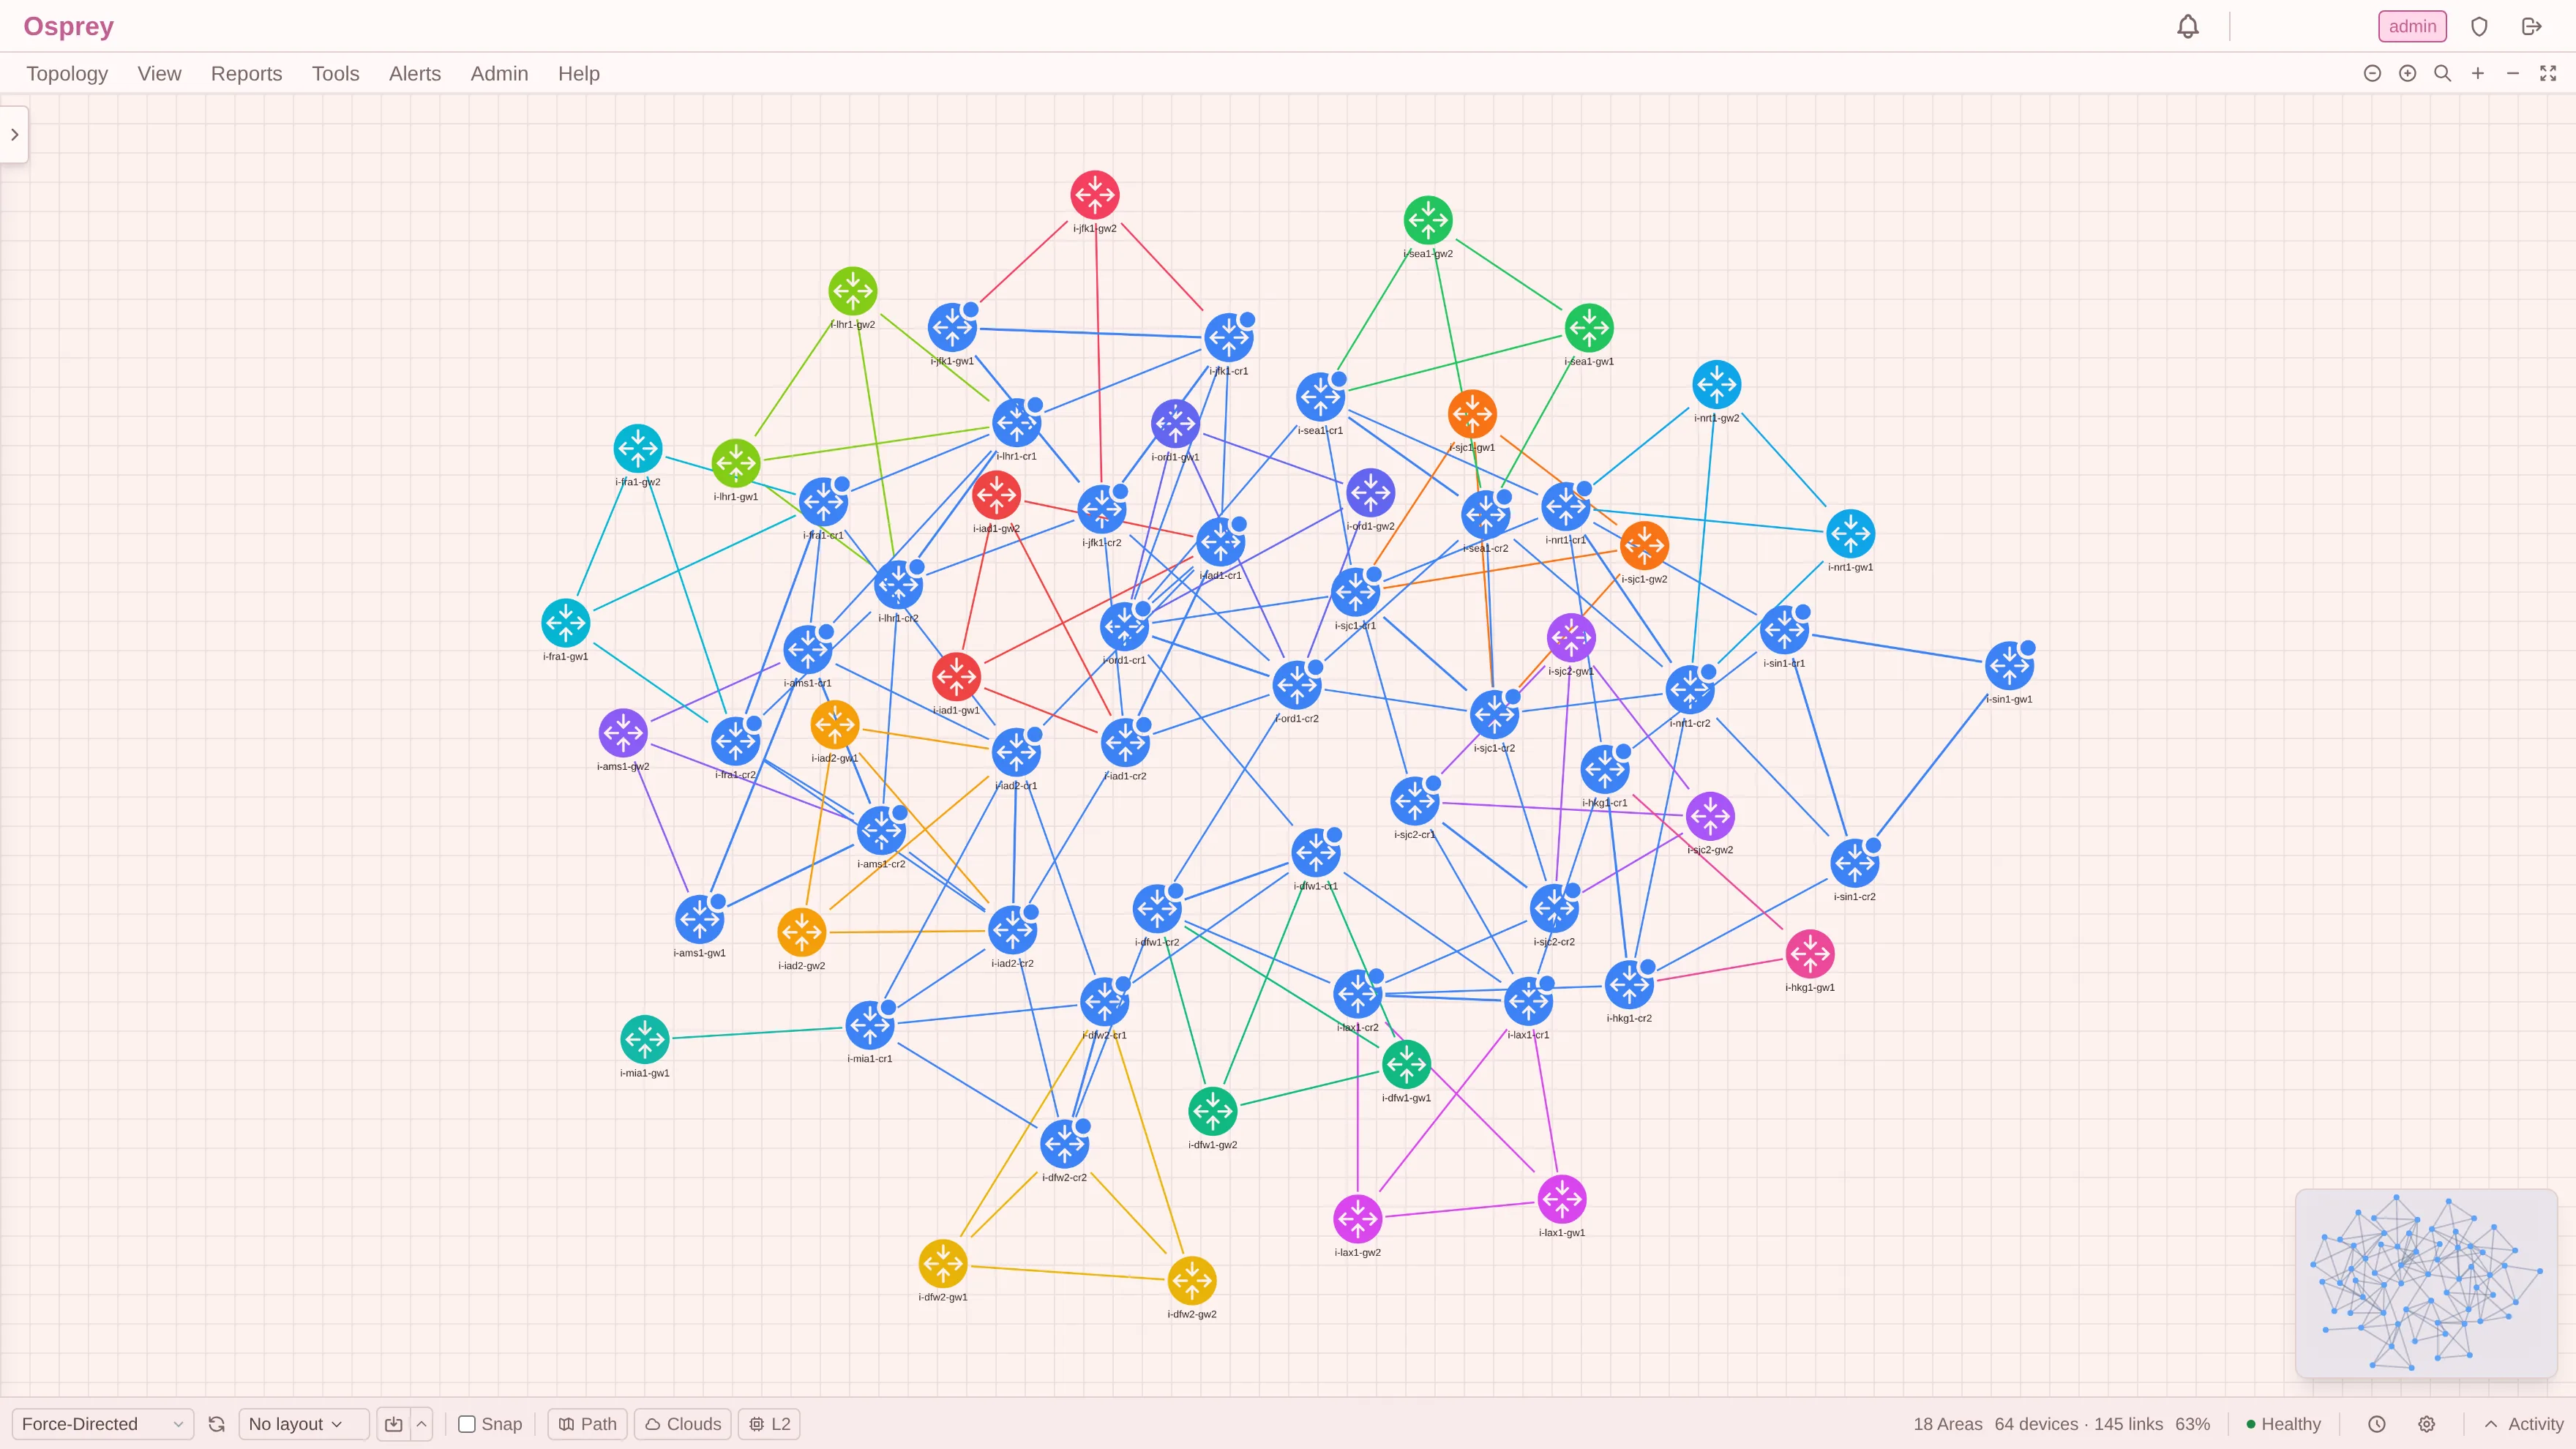
01 Live-Topologie-Canvas
Interaktiver Graph mit Push-Updates in Echtzeit. Fünf Layout-Algorithmen (kräftebasiert, nach Area gruppiert, geometrisch, oktilinear, kreisförmig), speicherbare Layouts, Ausrichtung am Raster, Minimap und Area-Grenzen als Overlay. Große Netzwerke mit vielen Areas werden zu einer Area-Cloud-Übersicht zusammengefasst, die Sie an Ort und Stelle aufklappen. Änderungen blitzen auf dem Canvas auf, sobald sie geschehen.
02 IGP-Erkennung — OSPF & IS-IS
OSPFv2, OSPFv3 (Adressfamilien IPv4 + IPv6) und IS-IS (L1/L2, CLNS + IPv4 + IPv6) mit vollständigem Einblick in LSDB und LSPs. Drei Wege je Protokoll: GRE-Tunnel für Nachbarschaften in Echtzeit (IPv4- oder IPv6-Underlay, OSPF- und IS-IS-Authentifizierung), SNMP-Polling — ein einziges Seed-Gerät kann eine komplette Multi-Area-Domäne durchlaufen — oder BGP-LS (RFC 9552): Die Router exportieren ihre eigene Link-State-Datenbank über eine BMP-Sitzung oder ein rein empfangendes Peering, für Bereiche, in denen keine Nachbarschaft möglich ist. Geräte mit mehreren Protokollen werden über OSPF und IS-IS hinweg automatisch korreliert.
03 EIGRP — passiv und nur lesend
EIGRP hat keine Link-State-Datenbank, der man beitreten könnte. Osprey liest es deshalb vollständig passiv über SNMP auf Cisco-Plattformen: Nachbarn und Interface-Status, IPv4 und IPv6, klassischer und Named Mode, je VRF und AS. Die Nachbarschaften werden neben Ihren OSPF- und IS-IS-Areas in die Topologie eingefügt, und Pfade folgen dem installierten Successor jedes Routers samt seiner echten zusammengesetzten Metrik — der Entscheidung der Router selbst, zurückgelesen, niemals eine geliehene Metrik oder eine Vermutung.
04 BGP-Transparenz über BMP
Ein passiver BMP-Server (RFC 7854) empfängt Peer-Status und RIB-Updates von Ihren Routern — ohne Polling. Vollständige RIB je Präfix über alle Ziele hinweg: alle Pfade, ADD-PATH und die von der Engine berechnete Best-Path-Auswahl, wie ein show ip bgp über das gesamte Netzwerk. Suche nach exaktem Präfix, Longest Match oder abgedeckten Präfixen; ECMP- und AS-Path-Analyse. Sitzungen auf Routern, die kein BMP exportieren können, werden über SNMP erkannt. Empfangene Pfade werden gegen einen von Ihnen importierten RPKI/ROA-Satz geprüft (RFC 6811) und als gültig, ungültig oder unbekannt gekennzeichnet — ohne geladene Autorisierungen gibt es gar keine Kennzeichnung. Drei deterministische Prüfungen laufen über das, was Ihren Sitzungen angeboten wurde: mehrere Origins für ein Präfix, ein spezifischeres Präfix unterhalb des abdeckenden Präfixes eines anderen Origins, und ein Pfad, der Ihr eigenes AS bereits enthält.
05 MPLS-Transparenz — TE, L3VPN, L2VPN
MPLS-TE-Tunnel (RFC 3812), L3VPNs (RFC 4364) mit VRFs, die nach Route-Target zusammengefasst und als Full Mesh oder Hub-and-Spoke klassifiziert werden, und L2VPN-Pseudowires, die zu VPWS-Verbindungen und VPLS-Instanzen zusammengefasst werden — erkannt über SNMP im normalen Poll-Zyklus. Overlays zeichnen die Zugehörigkeit zu einem Dienst auf dem Canvas, ehrlich als Control Plane gekennzeichnet, niemals als geratener Datenpfad.
06 EVPN-Transparenz
EVPN-Instanzen (RFC 7432) werden direkt aus der BGP-Control-Plane über denselben BMP-Feed erkannt — ohne zusätzliche Konfiguration. E-LAN- und EVPN-VPWS-Dienste, VXLAN- oder MPLS-Kapselung, MAC-/IP-Zähler je PE und Ethernet Segments. MAC-Mobilität und der Ausfall eines PE erscheinen als korrelierte Incident-Symptome, abgesichert gegen Sturmereignisse.
07 Engineering Mode (What-if)
Simulieren Sie Ausfälle von Links oder Knoten, ändern Sie Metriken, fügen Sie hypothetische Router und Links hinzu und modellieren Sie SRLG-Ausfallgruppen. Serverseitiger Multi-Area-Dijkstra (OSPF) und Multi-Level-Dijkstra (IS-IS). Bewerten Sie im Stapel jeden Link oder Knoten, um Ihre schwächsten Stellen zu finden. Szenarien lassen sich speichern. In Kombination mit Time Travel spielen Sie vergangene Ausfälle durch.
08 L2-Erkennung — LLDP & CDP
Automatische Erkennung von Layer-2-Nachbarschaften über SNMP-Walks der LLDP-MIB und CDP-MIB. Switch-Crawling mit BFS, Filterung nach Plattform (schließt Access Points und Telefone aus) und ein zuschaltbares L2-Overlay auf dem Canvas. Zugangsdaten je Netzwerk überschreibbar.
09 SNMP-Traffic-Monitoring
Interface-Zähler speisen Auslastungs-Heatmaps, Sparklines je Interface und Congestion-Alarme. Automatisches Boost-Polling alle 10 Sekunden, solange Detailpanels geöffnet sind. Historische Diagramme im MRTG-Stil über 24 h, 7 T, 30 T oder 1 J. Wiederverwendbare Zugangsdaten-Profile für mehrere Ziele.
10 Time Travel
Spulen Sie mit Zeitachsenregler und Transportsteuerung (0,5×–10×) durch die Topologie-Historie zurück. Knoten-Panels, Link-Panels, SPF-Bäume und Pfadsimulation folgen dem historischen Zustand — inklusive echter BGP-Best-Paths und Peer-Sitzungen genau zu diesem Zeitpunkt, niemals Live-Daten, die als historisch ausgegeben werden. Per Hash deduplizierte Snapshots halten den Speicherbedarf gering.
11 BGP AS-Flow und Änderungswiedergabe
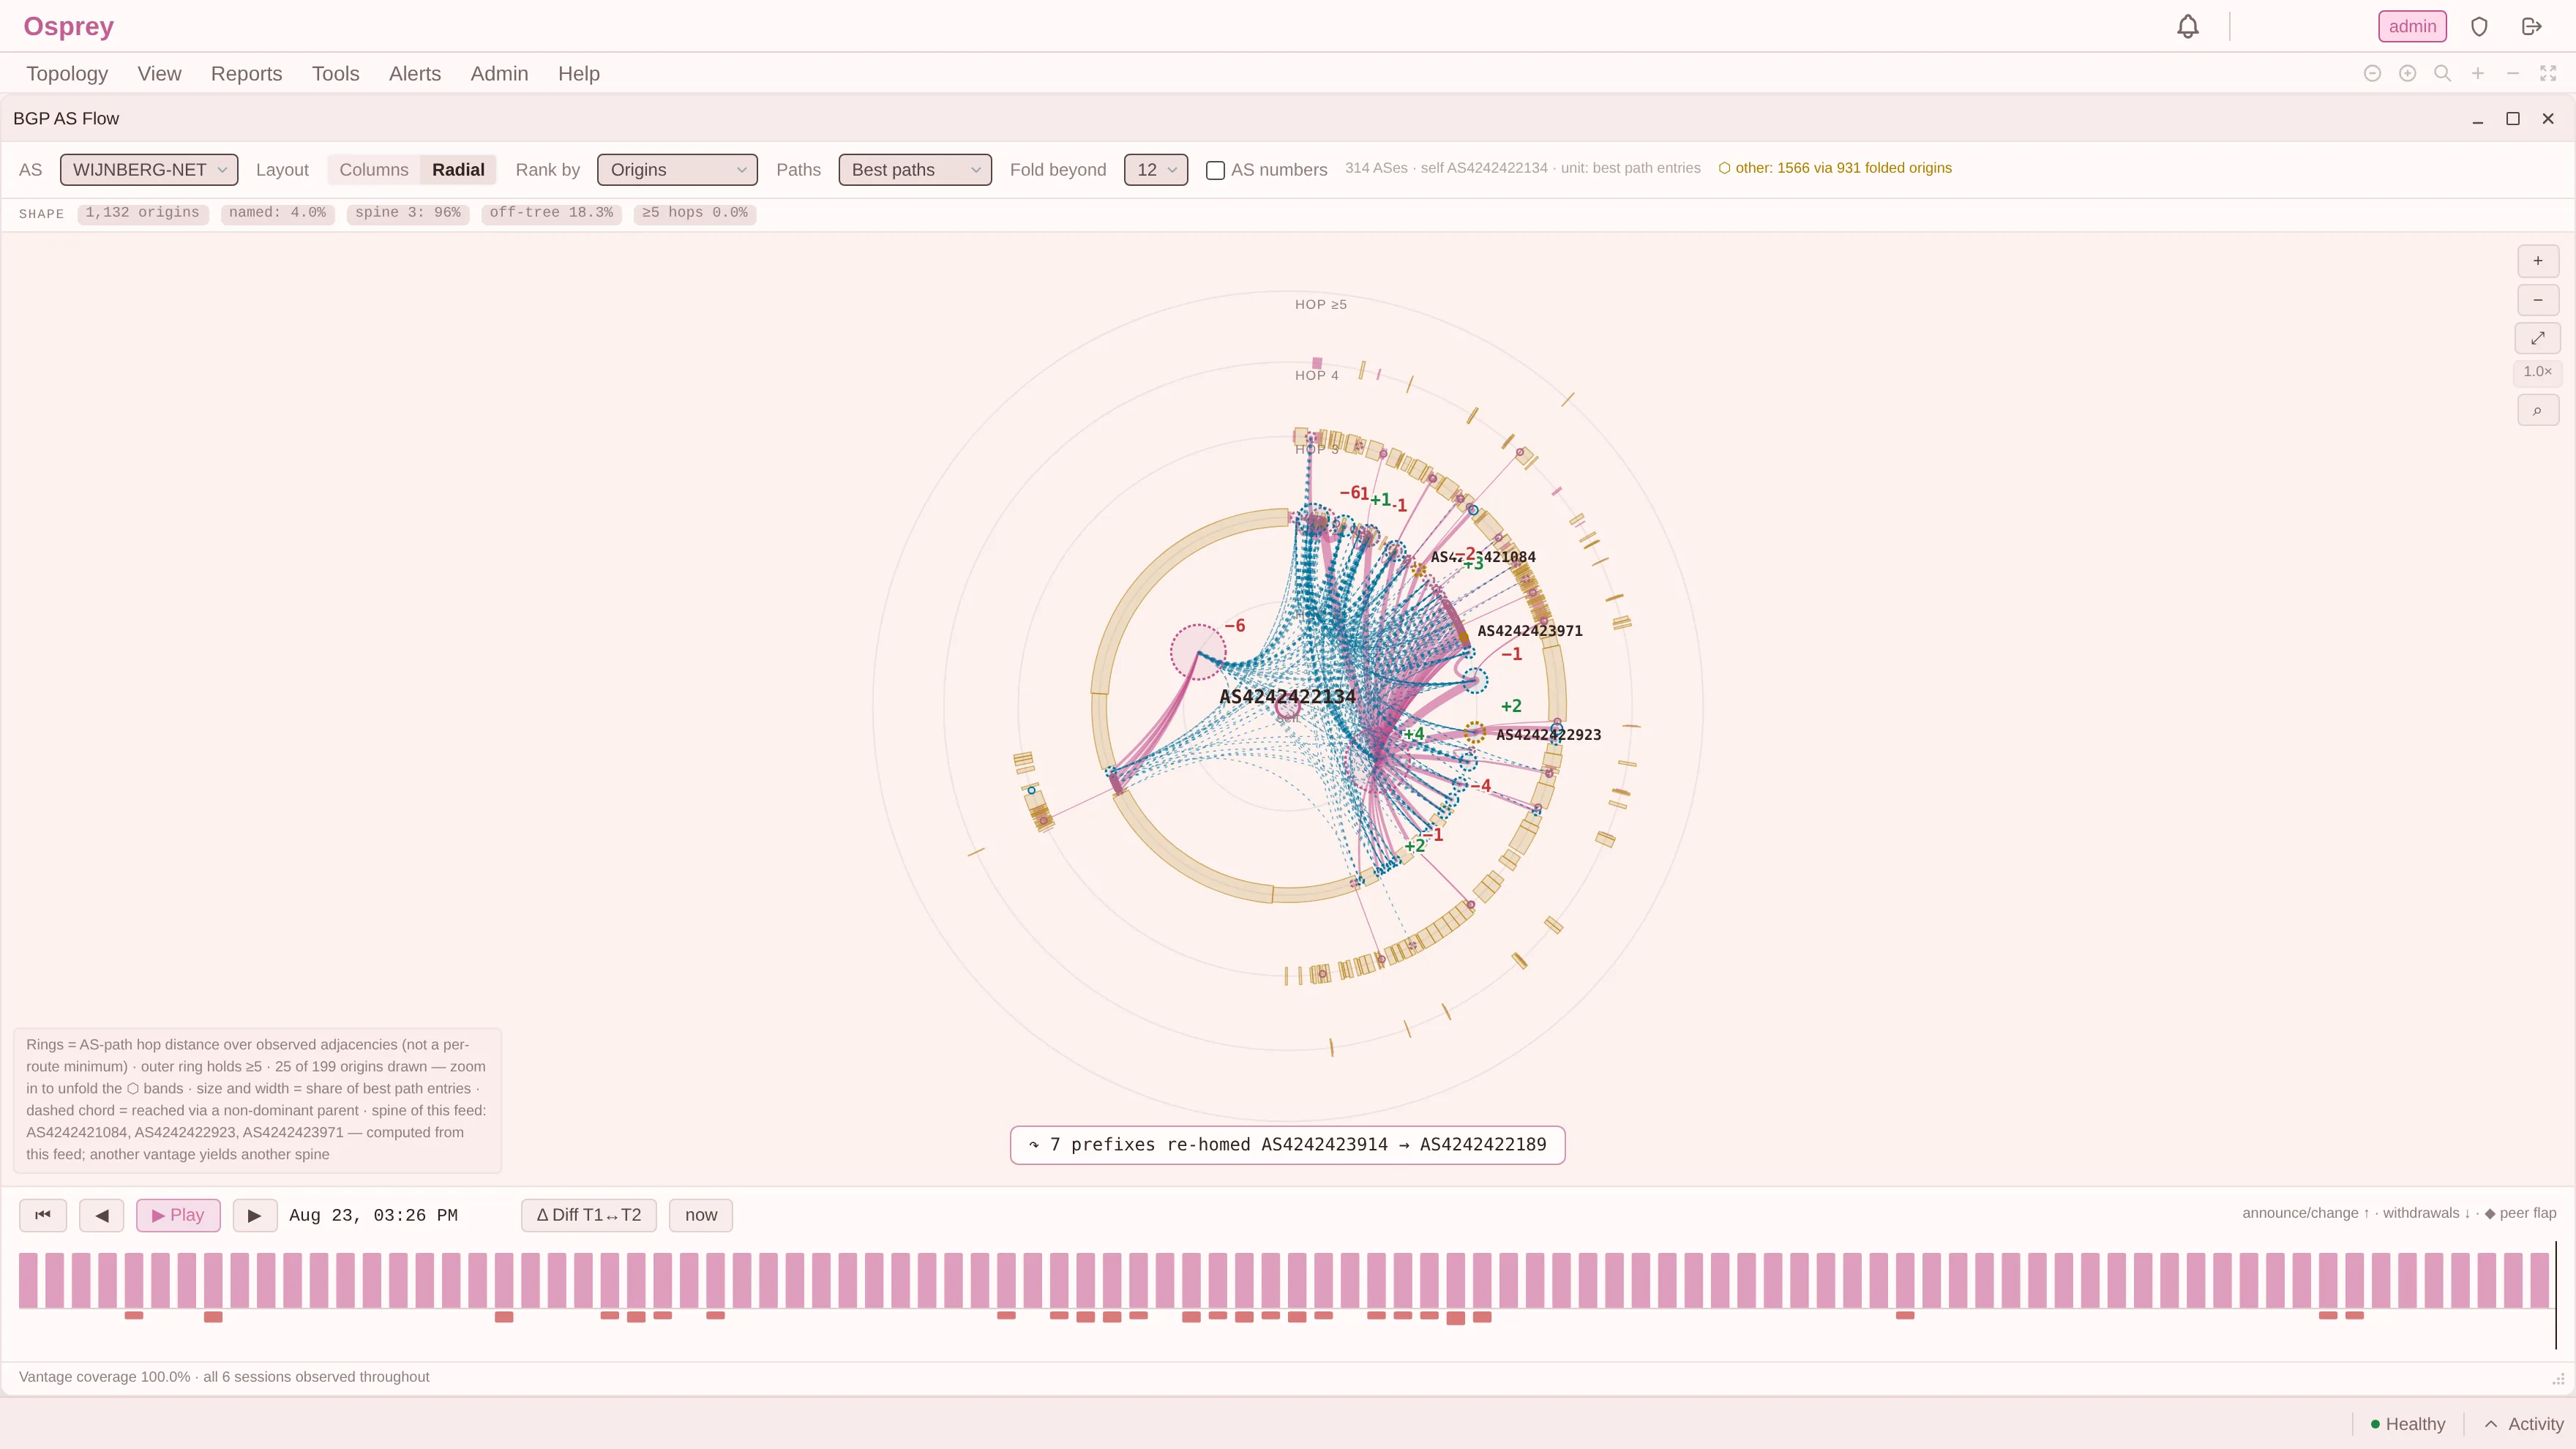
Ein animierter Inter-AS-Graph: Autonome Systeme sind Blasen mit passender Größe, AS-Path-Nachbarschaften sind animierte Flows. Spulen Sie die Zeitachse, spielen Sie die Neuformierung ab, vergleichen Sie zwei Zeitpunkte in der Movers-Ansicht und steigen Sie in jedes AS ein: Anteil, Churn, Sole-Path-Abhängigkeit, Exit-Router und Sitzungszustand. Die Best-Path-Historie jedes einzelnen Präfixes lässt sich Schritt für Schritt wiedergeben — auch bei einer vollständigen Tabelle.
12 Pfadanalyse — innerhalb und über AS-Grenzen hinweg
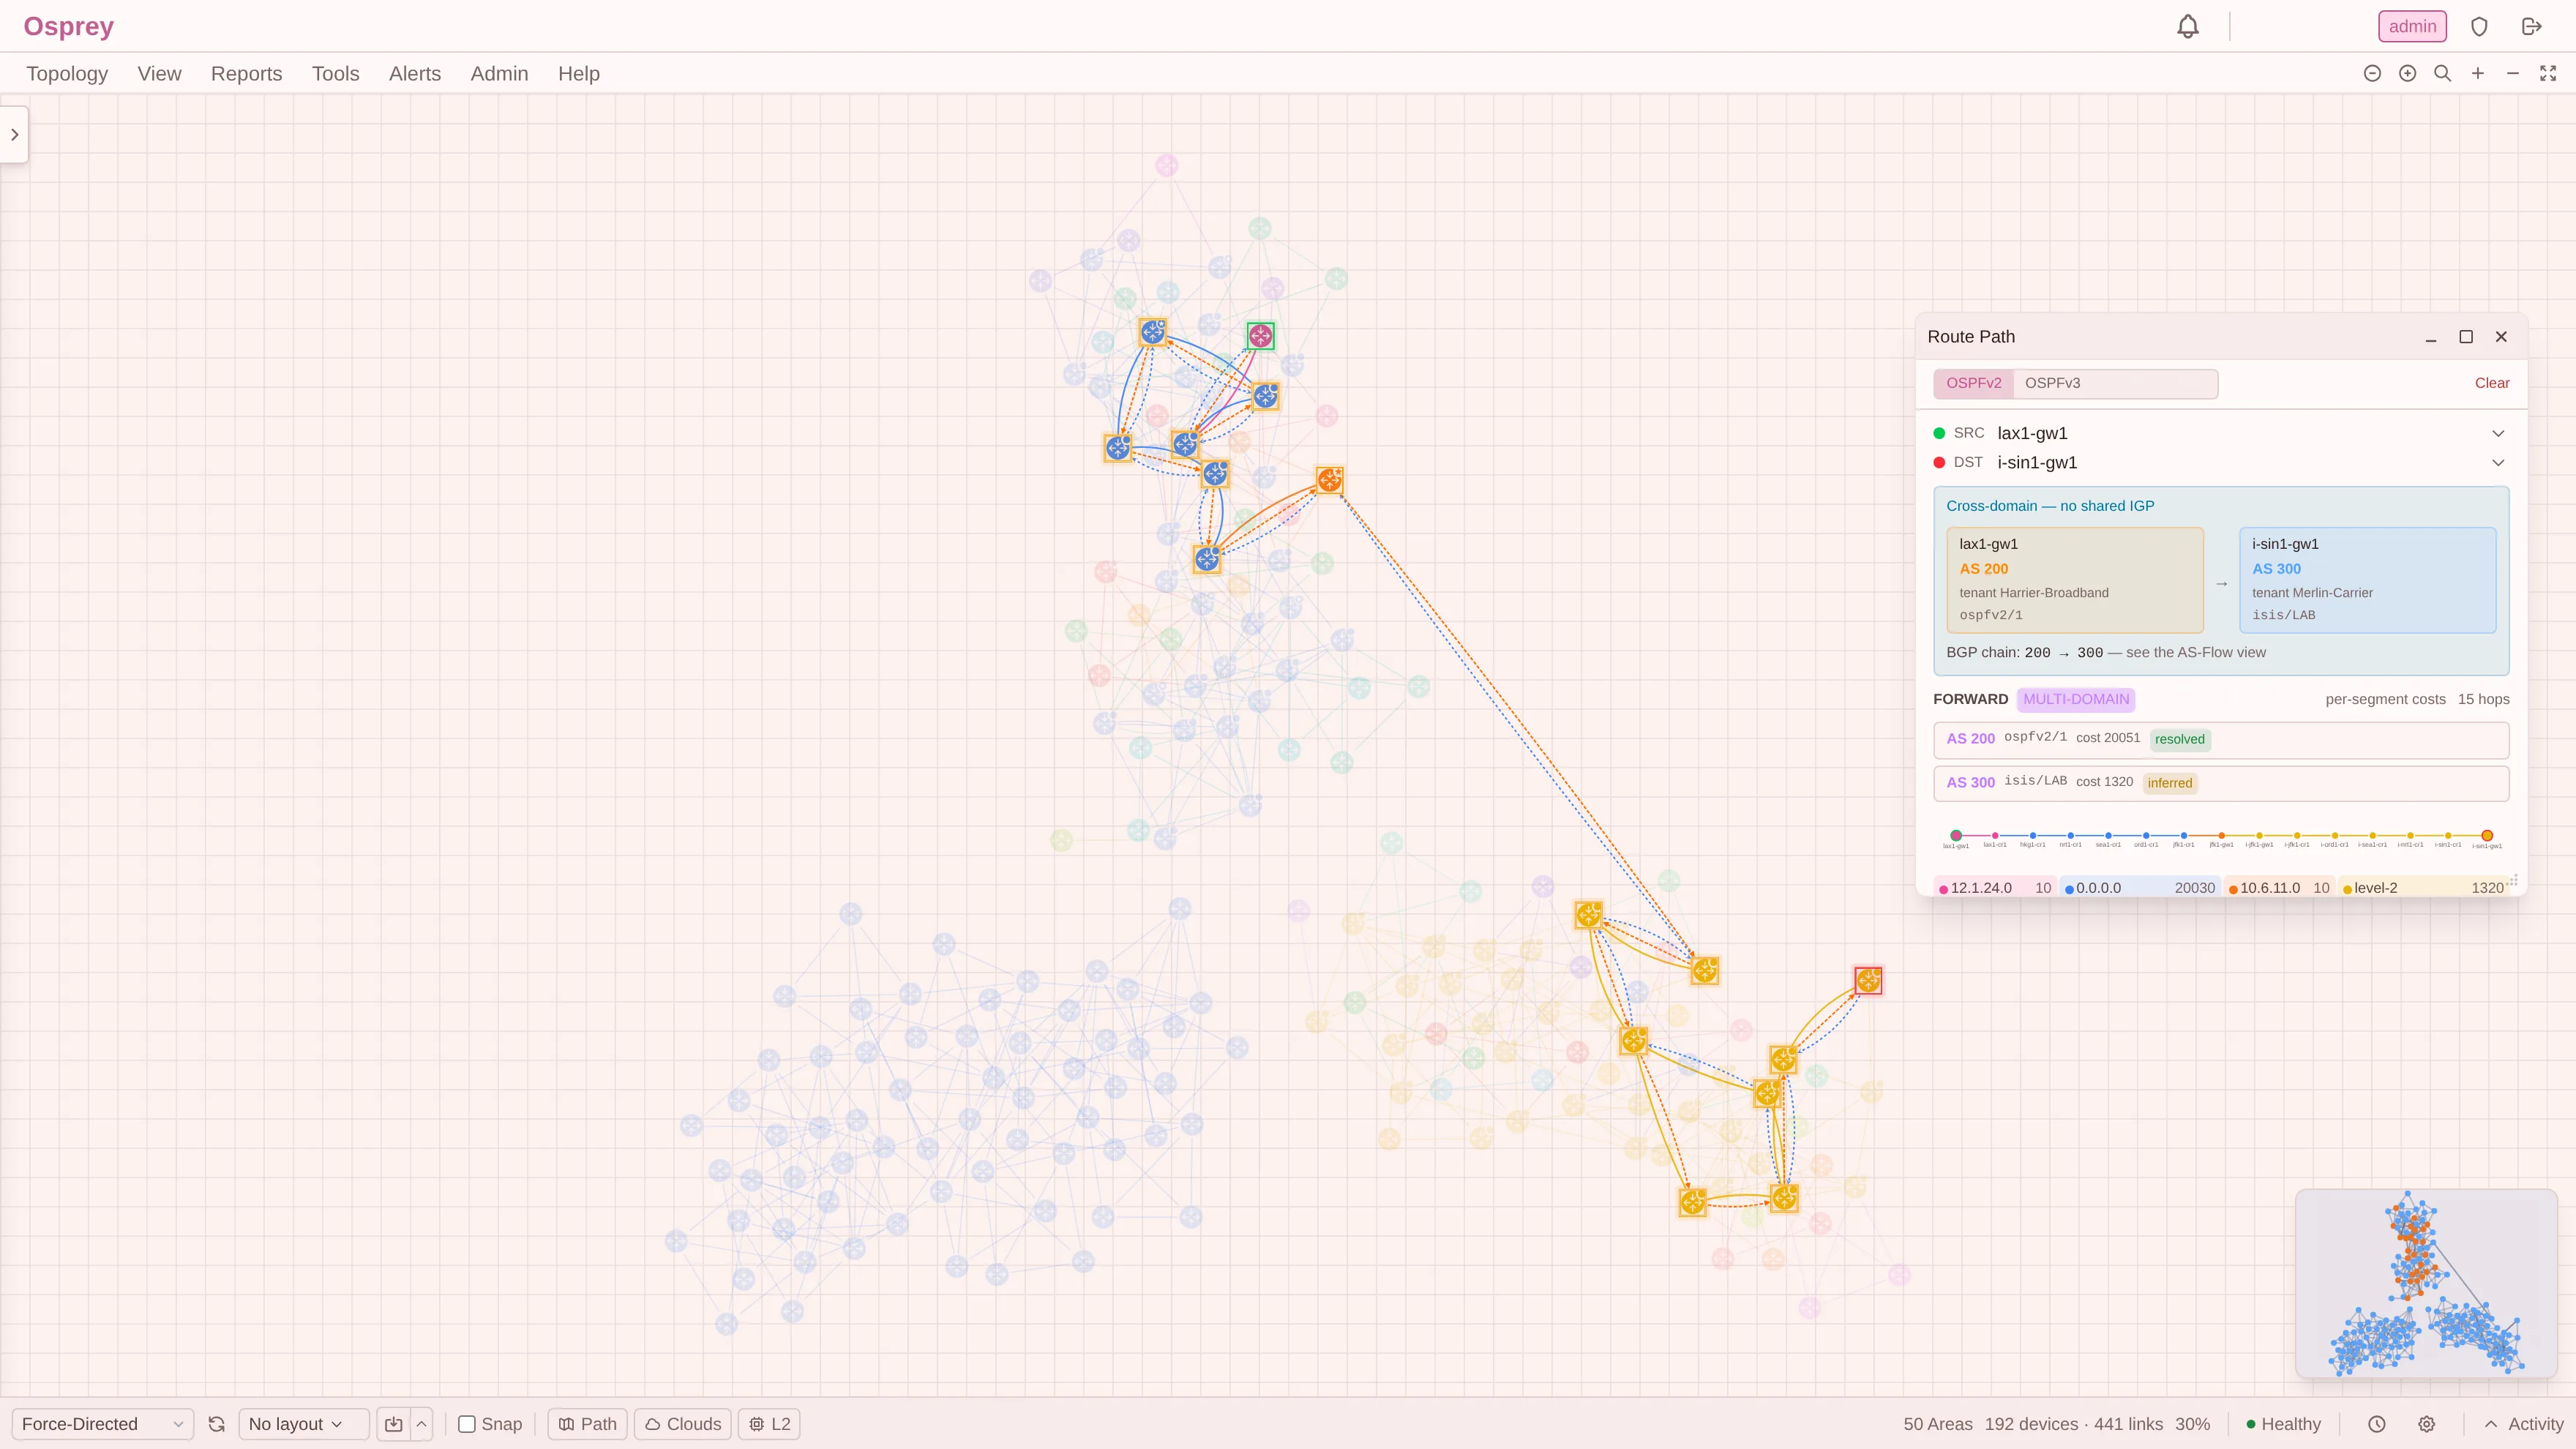
Jeder Hop ist die Entscheidung aus der Routing-Tabelle des jeweiligen Routers — die Kette, die ein Paket tatsächlich durchläuft, nicht ein von der Quelle aus berechneter kürzester Pfad — mit Metrik je Hop, Routentyp (O, O IA, E1/E2, I L1, I L2) und der vollständigen installierten Equal-Cost-Menge. Hin- und Rückkosten, Erkennung asymmetrischen Routings, CLNS-Traceroute und SR-MPLS-Label-Stacks — über Protokolle hinweg korrekt nach administrativer Distanz. Endpunkte in verschiedenen AS oder Mandanten? Dann wird der Pfad aus IGP-Segmenten entlang der BGP-AS-Kette zusammengesetzt, jedes mit eigenen Kosten und eigener Verlässlichkeit, und die eBGP-Übergänge werden auf dem Canvas gezeichnet — bis hinunter zu belegbaren physischen Portpaaren und gemeinsam genutzten Switch-Fabrics. Lässt sich kein Pfad berechnen, erklärt die Diagnose, warum nicht.
13 Alarmierung und Incidents
Regel-Engine mit Vorlagen für Congestion, Interface-Fehler und SNMP-Ausfälle. Die Ereigniskorrelation fasst zusammengehörige Fehler zu Incidents mit abgeleiteten Ursachen zusammen — einschließlich partitionierter OSPF-Areas, die erkannt und klassifiziert werden, obwohl das Protokoll sie nie signalisiert. Alarme lösen sich bei Wiederherstellung von selbst auf. Zustellung über Slack, Teams, E-Mail, Webhook oder in der Anwendung. Wartungsfenster unterdrücken Alarme während geplanter Arbeiten.
14 SSH-Terminal
Öffnen Sie per Rechtsklick auf ein Gerät auf dem Canvas eine SSH-Sitzung im Browser. Prüfung des Host Keys, AES-256-verschlüsselte Sitzungsaufzeichnung und vollständige Audit-Protokollierung. Telnet steht als Rückfallebene bereit, ist aber standardmäßig deaktiviert.
15 Diagnose
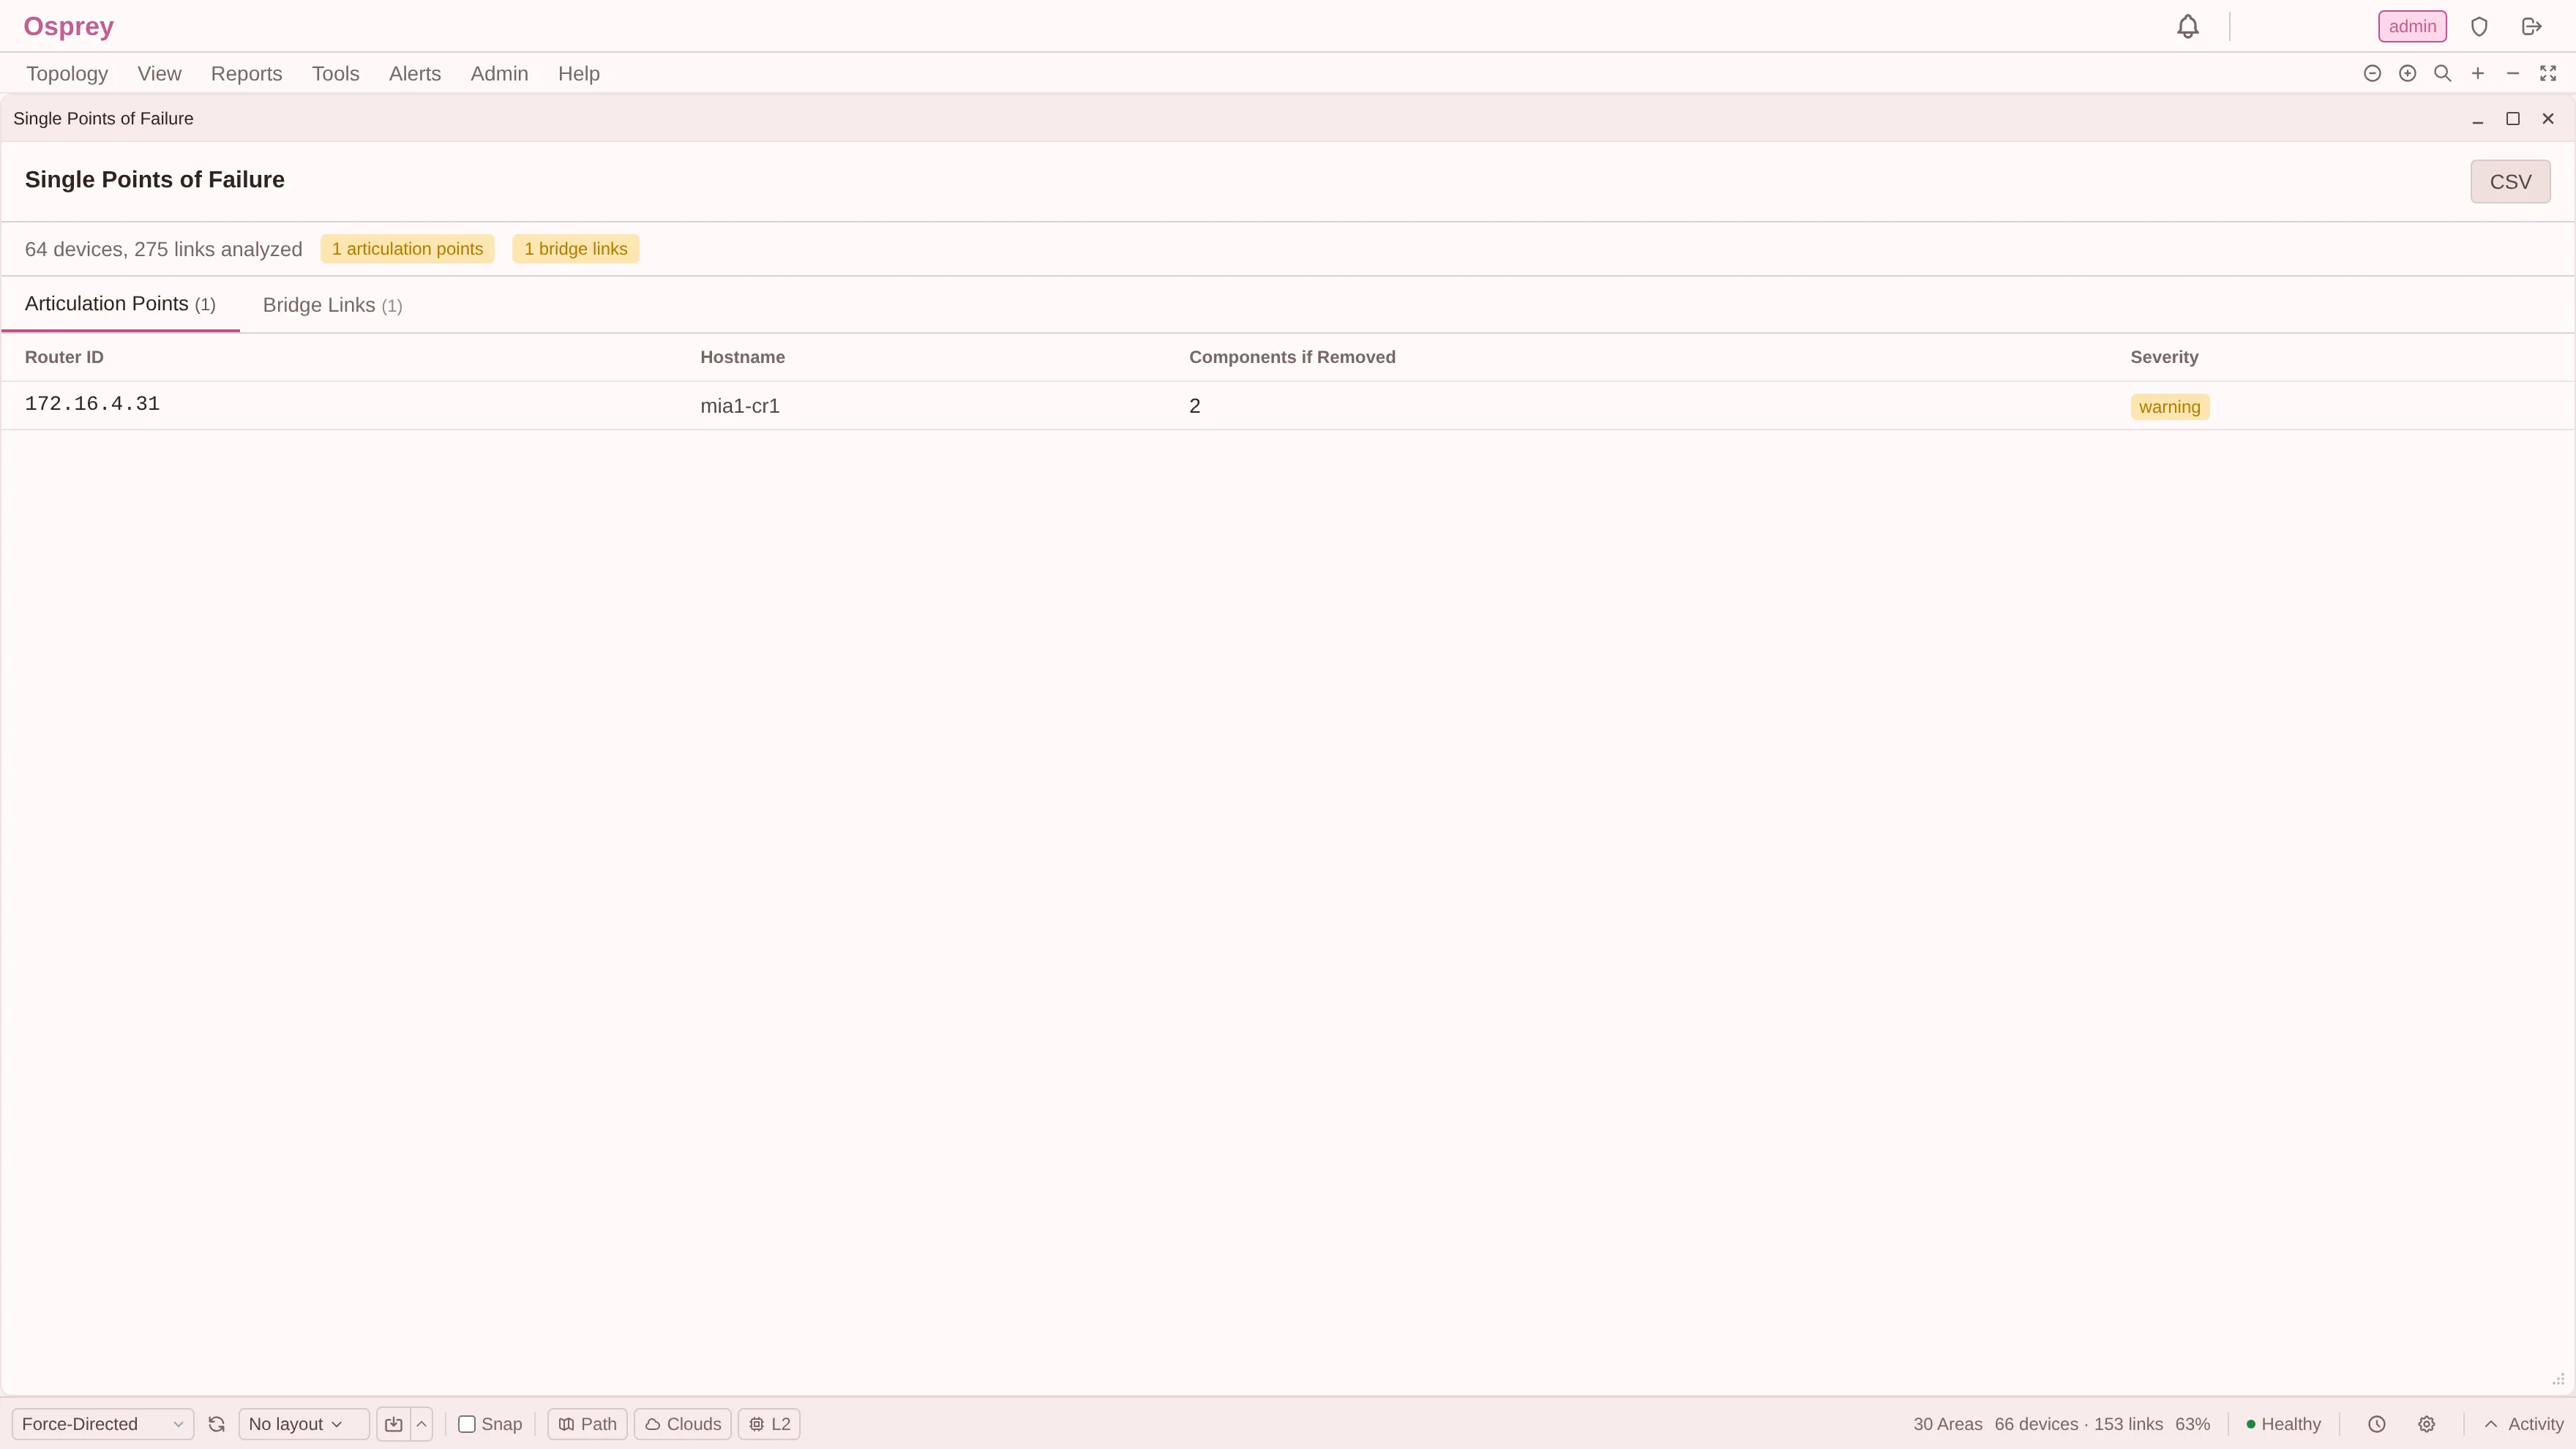
Topologie-Gesundheit, IP-Konflikte, Single Points of Failure (Artikulationspunkte und Brücken-Links), Routing-Stabilität, Congestion-Trend, Timer-Konsistenz für OSPF und IS-IS (paarweise Abweichungen und einheitliche, aber vom Standard abweichende Timer), MTU-Abweichungen, OSPF-Best-Practices und Analyse der Abhängigkeiten (Peer-AS, kritische Paare, SRLG). Alles mit CSV-Export.
16 Export nach Visio, SVG & PNG
Nativer Visio-Export (.vsdx) mit A4-Querformat, Titelblock und Legende. Import eigener Symbolpakete aus Visio-Schablonen (.vssx) — Cisco, Juniper, Arista, Fortinet. Symbolüberschreibungen je Gerät werden mit exportiert. Export nur der Auswahl, um einen Standort aus einer größeren Topologie herauszulösen.
Diagnose
Pfadanalyse — innerhalb und über AS-Grenzen hinweg
Bereit, Ihr Netzwerk zu sehen?
Installieren Sie Osprey, verbinden Sie einen GRE-Tunnel, ein SNMP-Ziel oder eine BMP-Sitzung — und Ihre vollständige Topologie ist in Minuten visualisiert.