Osprey
Tout ce qu’il faut pour exploiter un réseau IP moderne
De la découverte à la simulation jusqu’à l’analyse après incident : un seul outil, une seule interface.
Commencer gratuitement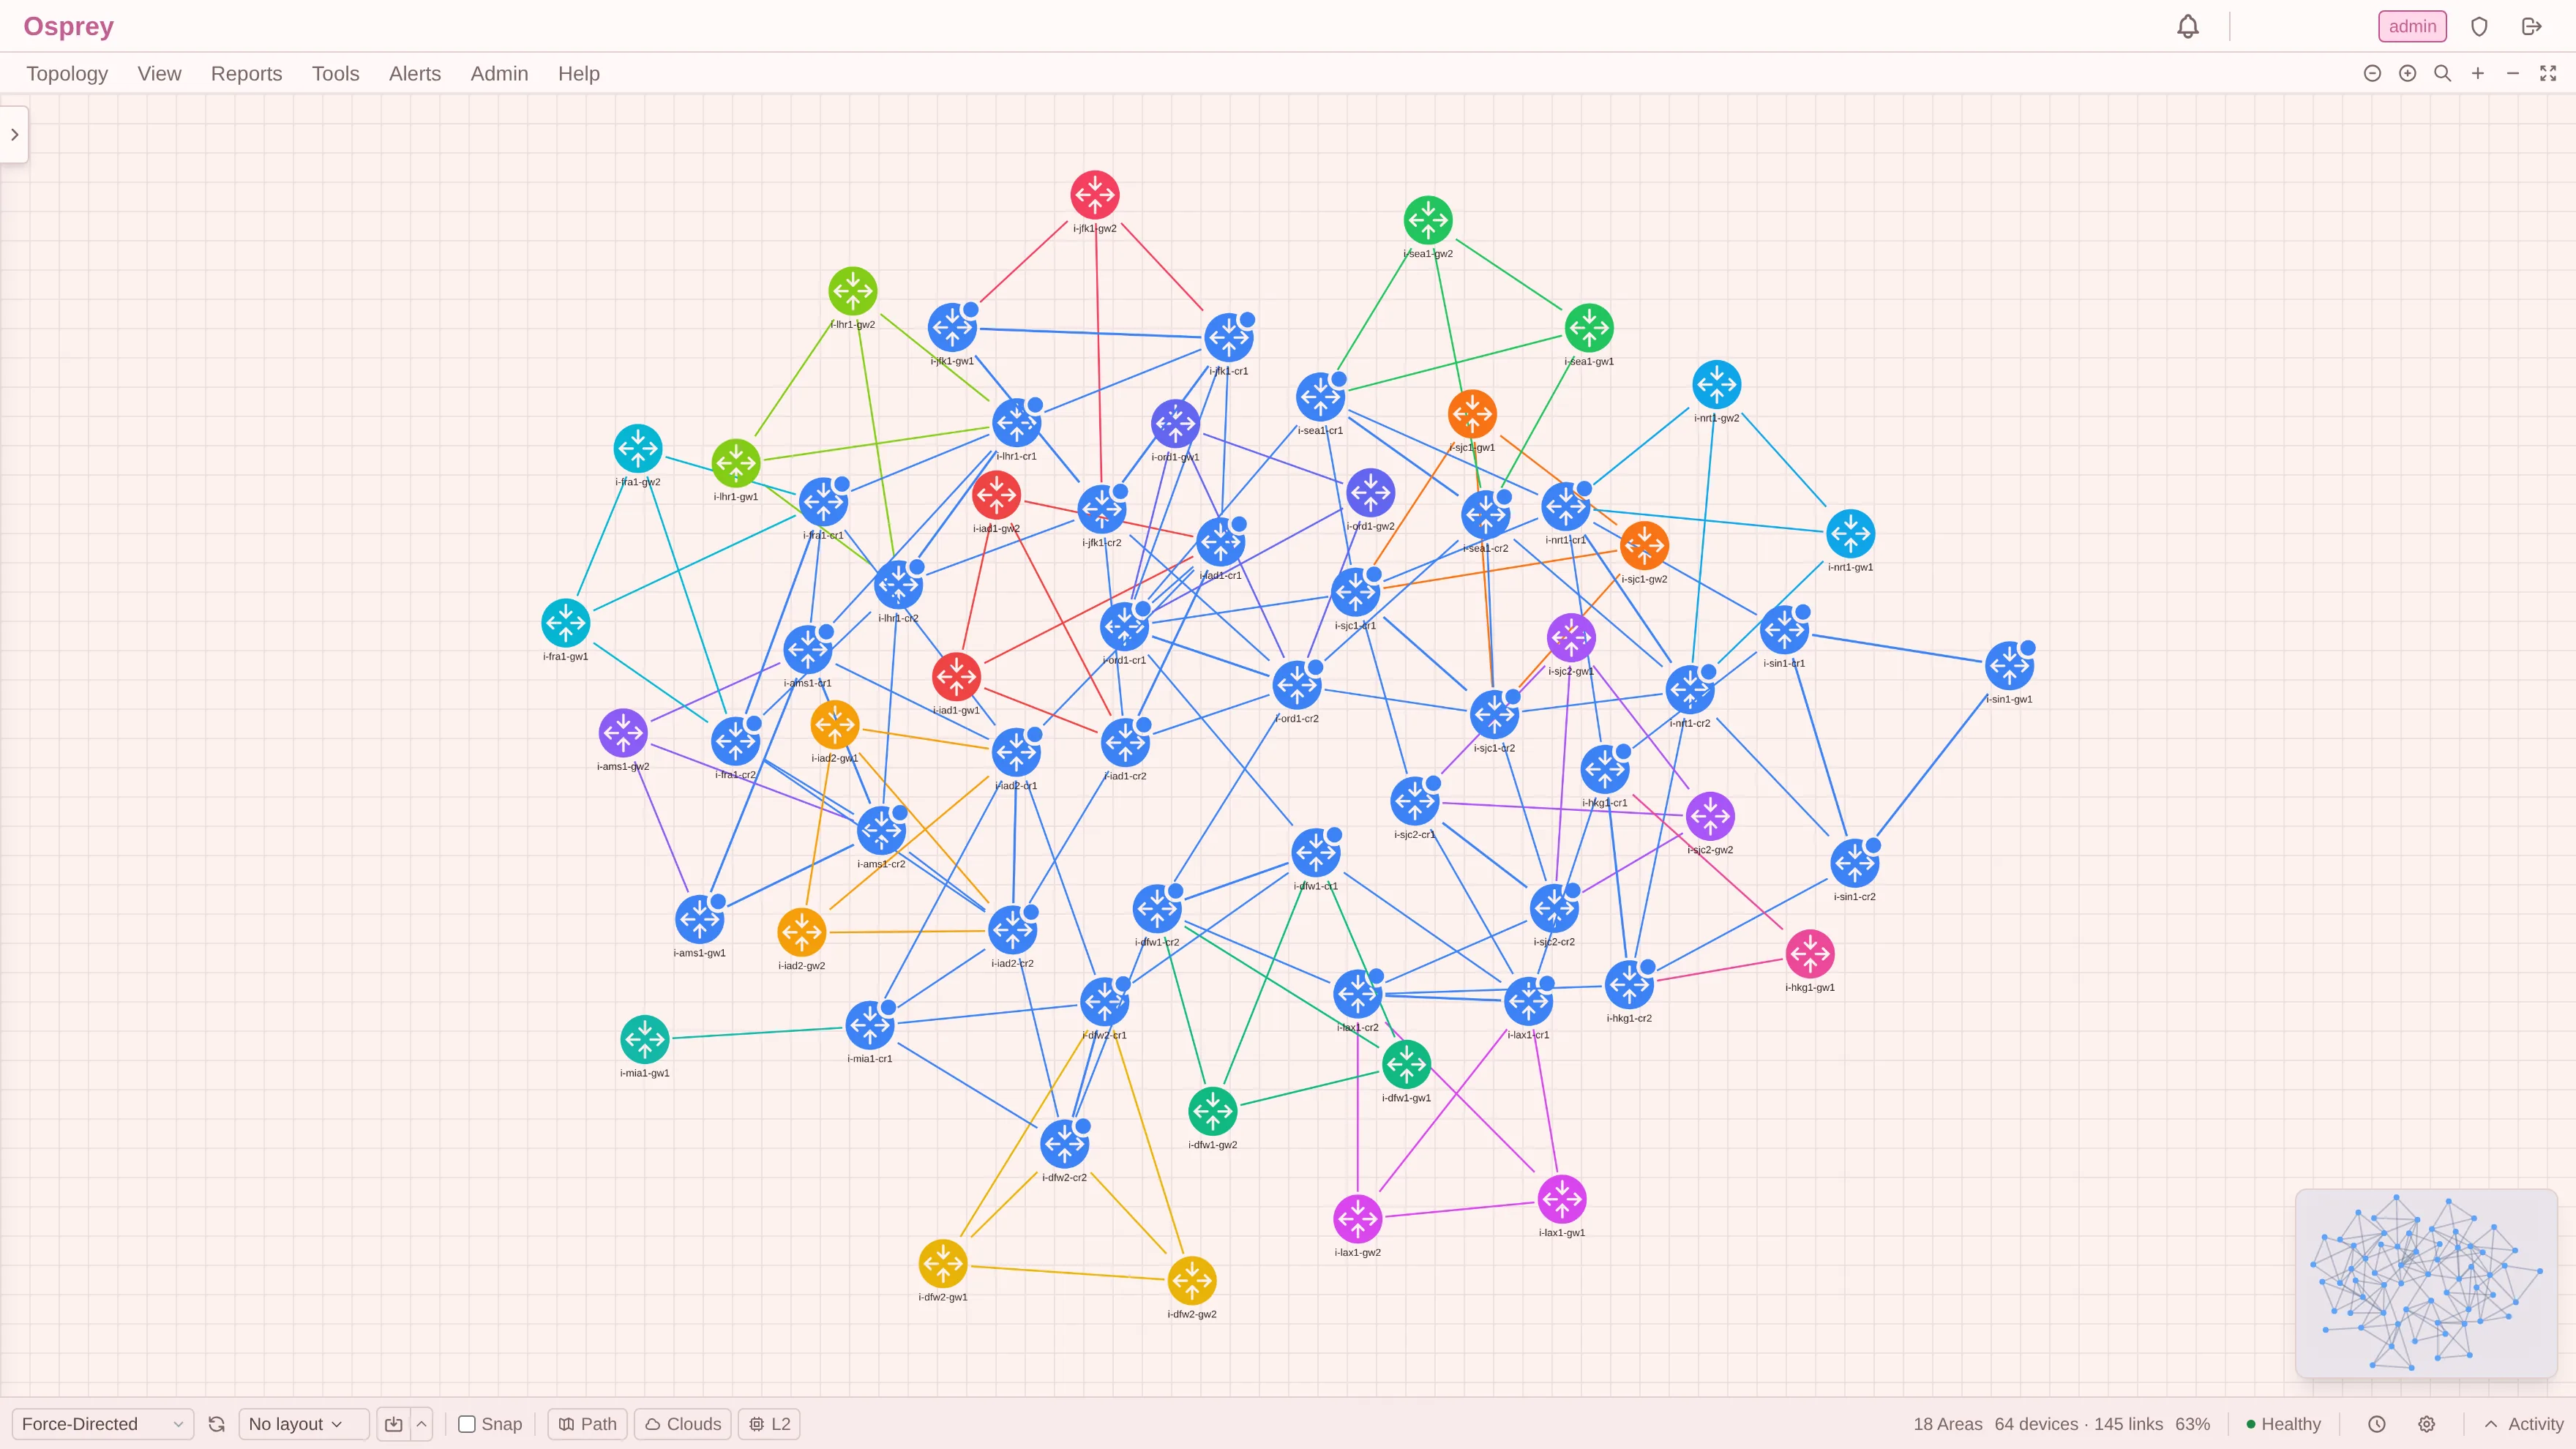
01 Canvas de topologie en direct
Graphe interactif avec mises à jour poussées en temps réel. Cinq algorithmes de disposition (forces, regroupement par area, géométrique, octilinéaire, cercle), dispositions enregistrables, alignement sur la grille, minicarte et limites d’area en superposition. Les grands réseaux multi-area se replient en une vue d’ensemble par nuages d’areas que vous dépliez sur place. Les changements clignotent sur le canvas à l’instant où ils se produisent.
02 Découverte IGP — OSPF & IS-IS
OSPFv2, OSPFv3 (familles d’adresses IPv4 + IPv6) et IS-IS (L1/L2, CLNS + IPv4 + IPv6) avec visibilité complète sur la LSDB et les LSP. Trois voies d’accès par protocole : des tunnels GRE pour des adjacences en temps réel (underlay IPv4 ou IPv6, authentification OSPF et IS-IS), l’interrogation SNMP, où un seul équipement de départ suffit à parcourir un domaine multi-area entier, ou BGP-LS (RFC 9552), où les routeurs exportent eux-mêmes leur base link-state via une session BMP ou un peering en réception seule, pour les périmètres où aucune adjacence n’est possible. Les équipements multiprotocoles sont corrélés automatiquement entre OSPF et IS-IS.
03 EIGRP — passif et en lecture seule
EIGRP n’a pas de base de données à état de liens à rejoindre : Osprey le lit donc entièrement en passif via SNMP sur les plateformes Cisco, à savoir les voisins et l’état des interfaces, en IPv4 et IPv6, en mode classique et nommé, par VRF et par AS. Les adjacences sont intégrées à la topologie aux côtés de vos areas OSPF et IS-IS, et les chemins suivent le successeur installé de chaque routeur avec sa vraie métrique composite : la décision des routeurs eux-mêmes, relue telle quelle, jamais un coût emprunté ni une supposition.
04 Visibilité BGP via BMP
Un serveur BMP passif (RFC 7854) reçoit l’état des sessions et les mises à jour de RIB depuis vos routeurs, sans interrogation. RIB complète par préfixe sur toutes les cibles : tous les chemins, ADD-PATH et la sélection du meilleur chemin calculée par le moteur, comme un show ip bgp à l’échelle du réseau. Recherche par préfixe exact, plus longue correspondance ou préfixes couverts ; analyse ECMP et AS-path. Les sessions portées par des routeurs incapables d’exporter BMP sont découvertes via SNMP. Les chemins reçus sont validés contre un jeu RPKI/ROA que vous importez (RFC 6811) et étiquetés valide, invalide ou inconnu — sans autorisations chargées, il n’y a aucune étiquette. Trois contrôles déterministes portent sur ce qui a été proposé à vos sessions : plusieurs origines pour un même préfixe, un préfixe plus spécifique sous le préfixe couvrant d’une autre origine, et un chemin contenant déjà votre propre AS.
05 Visibilité MPLS — TE, L3VPN, L2VPN
Tunnels MPLS-TE (RFC 3812), L3VPN (RFC 4364) dont les VRF sont regroupées par route-target et classées en maillage complet ou en étoile, et pseudowires L2VPN regroupés en liaisons VPWS et en instances VPLS : le tout découvert via SNMP dans le cycle d’interrogation habituel. Les superpositions dessinent l’appartenance à un service sur le canvas, honnêtement étiquetée comme relevant du plan de contrôle, jamais comme un chemin de données supposé.
06 Visibilité EVPN
Les instances EVPN (RFC 7432) sont découvertes directement dans le plan de contrôle BGP, via le même flux BMP et sans configuration supplémentaire. Services E-LAN et EVPN-VPWS, encapsulation VXLAN ou MPLS, compteurs MAC/IP par PE et Ethernet Segments. La mobilité MAC et la perte d’un PE remontent comme symptômes d’incidents corrélés, avec protection contre les tempêtes.
07 Engineering Mode (what-if)
Simulez la panne d’un lien ou d’un nœud, changez les métriques, ajoutez des routeurs et des liens hypothétiques et modélisez des groupes de panne SRLG. Dijkstra multi-area (OSPF) et multi-niveau (IS-IS) exécutés côté serveur. Évaluez en lot chaque lien ou chaque nœud pour trouver vos points faibles. Enregistrez vos scénarios. Combinez le tout avec Time Travel pour rejouer des pannes passées.
08 Découverte L2 — LLDP & CDP
Découverte automatique des adjacences de couche 2 par parcours SNMP des LLDP-MIB et CDP-MIB. Exploration des commutateurs en largeur d’abord, filtrage par plateforme (les points d’accès et les téléphones sont exclus) et superposition L2 activable sur le canvas. Identifiants remplaçables par réseau.
09 Supervision du trafic par SNMP
Les compteurs d’interface alimentent des cartes de chaleur d’utilisation, des sparklines par interface et des alertes de congestion. Interrogation accélérée automatique toutes les 10 secondes tant qu’un panneau de détail est ouvert. Graphiques historiques façon MRTG sur 24 h, 7 j, 30 j ou 1 an. Profils d’identifiants réutilisables d’une cible à l’autre.
10 Time Travel
Remontez l’historique de la topologie à l’aide d’un curseur temporel et de commandes de lecture (0,5×–10×). Panneaux de nœud, panneaux de lien, arbres SPF et simulation de chemin s’alignent tous sur l’état historique, y compris les meilleurs chemins BGP et les sessions de peering tels qu’ils étaient à cet instant précis, jamais des données en direct présentées comme historiques. Les instantanés dédupliqués par empreinte gardent le stockage sobre.
11 BGP AS-Flow et rejeu des changements
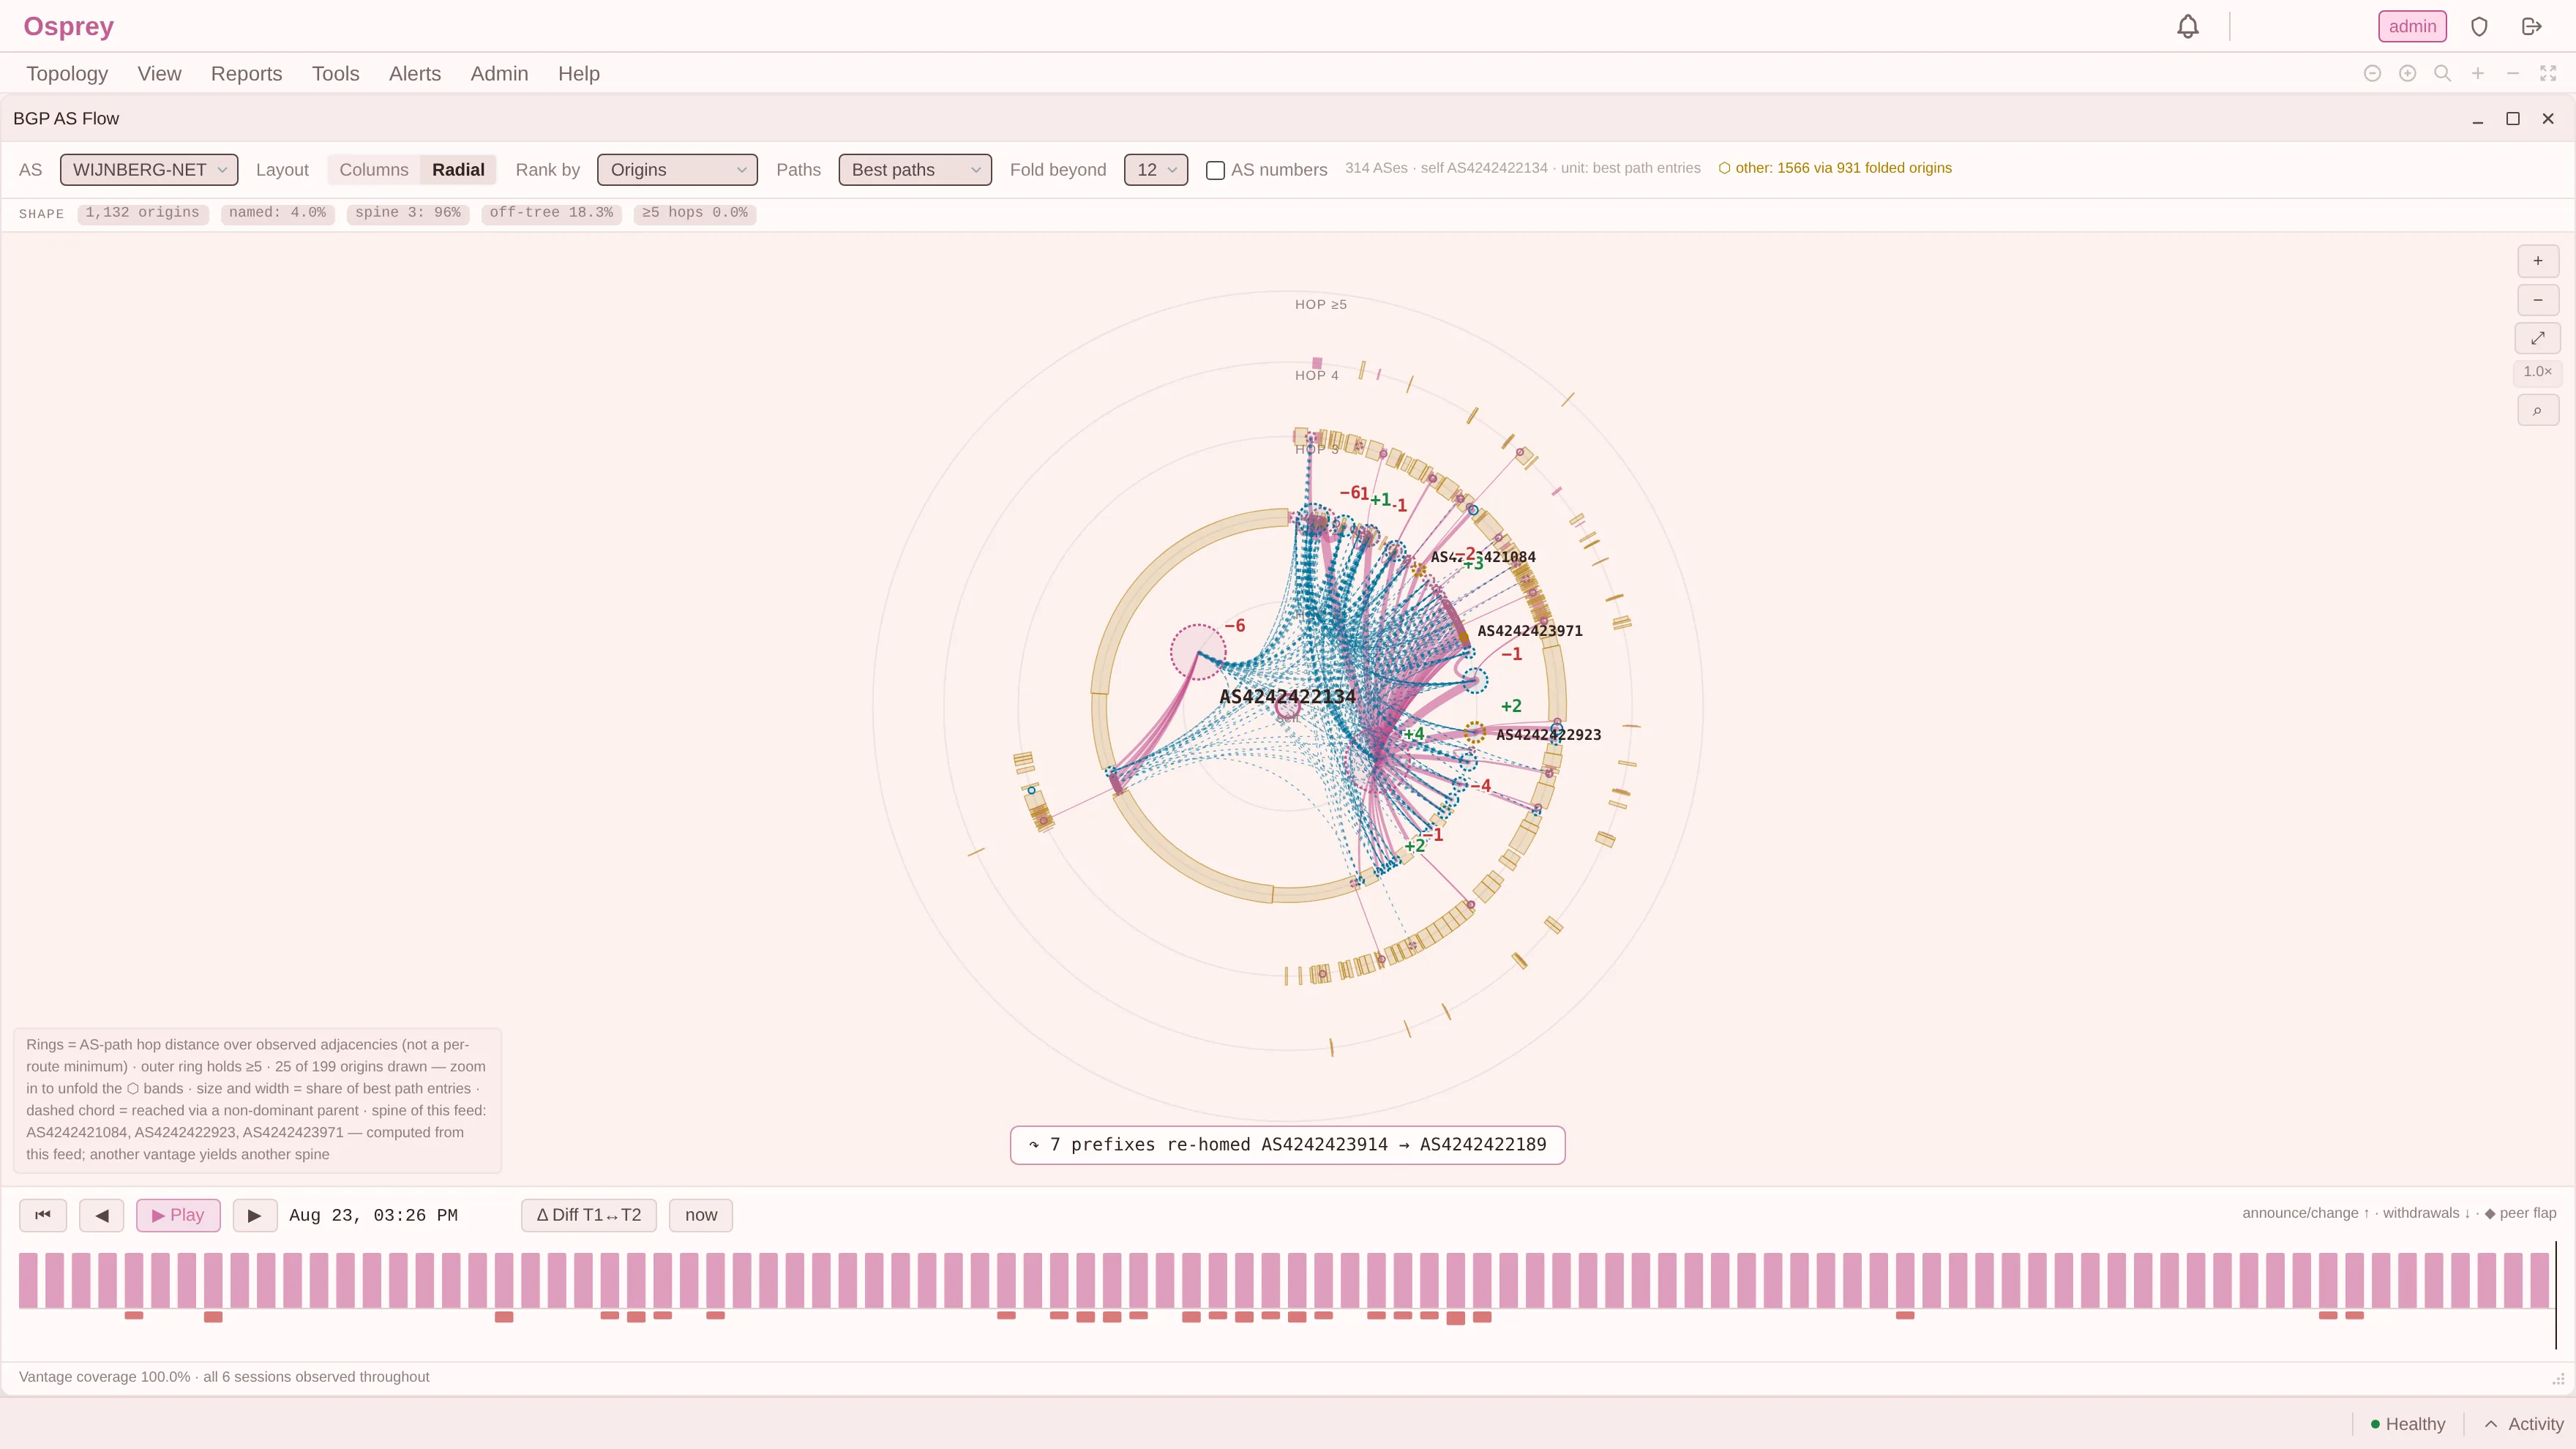
Un graphe inter-AS animé : les systèmes autonomes sont des bulles dimensionnées, les adjacences d’AS-path des flux animés. Parcourez la frise, jouez la réorganisation, comparez deux instants dans la vue des mouvements et entrez dans n’importe quel AS pour en voir la part, la volatilité, la dépendance à un chemin unique, les routeurs de sortie et la santé des sessions. L’historique du meilleur chemin de n’importe quel préfixe se rejoue pas à pas, y compris sur une table complète.
12 Analyse de chemin — au sein des AS et entre eux
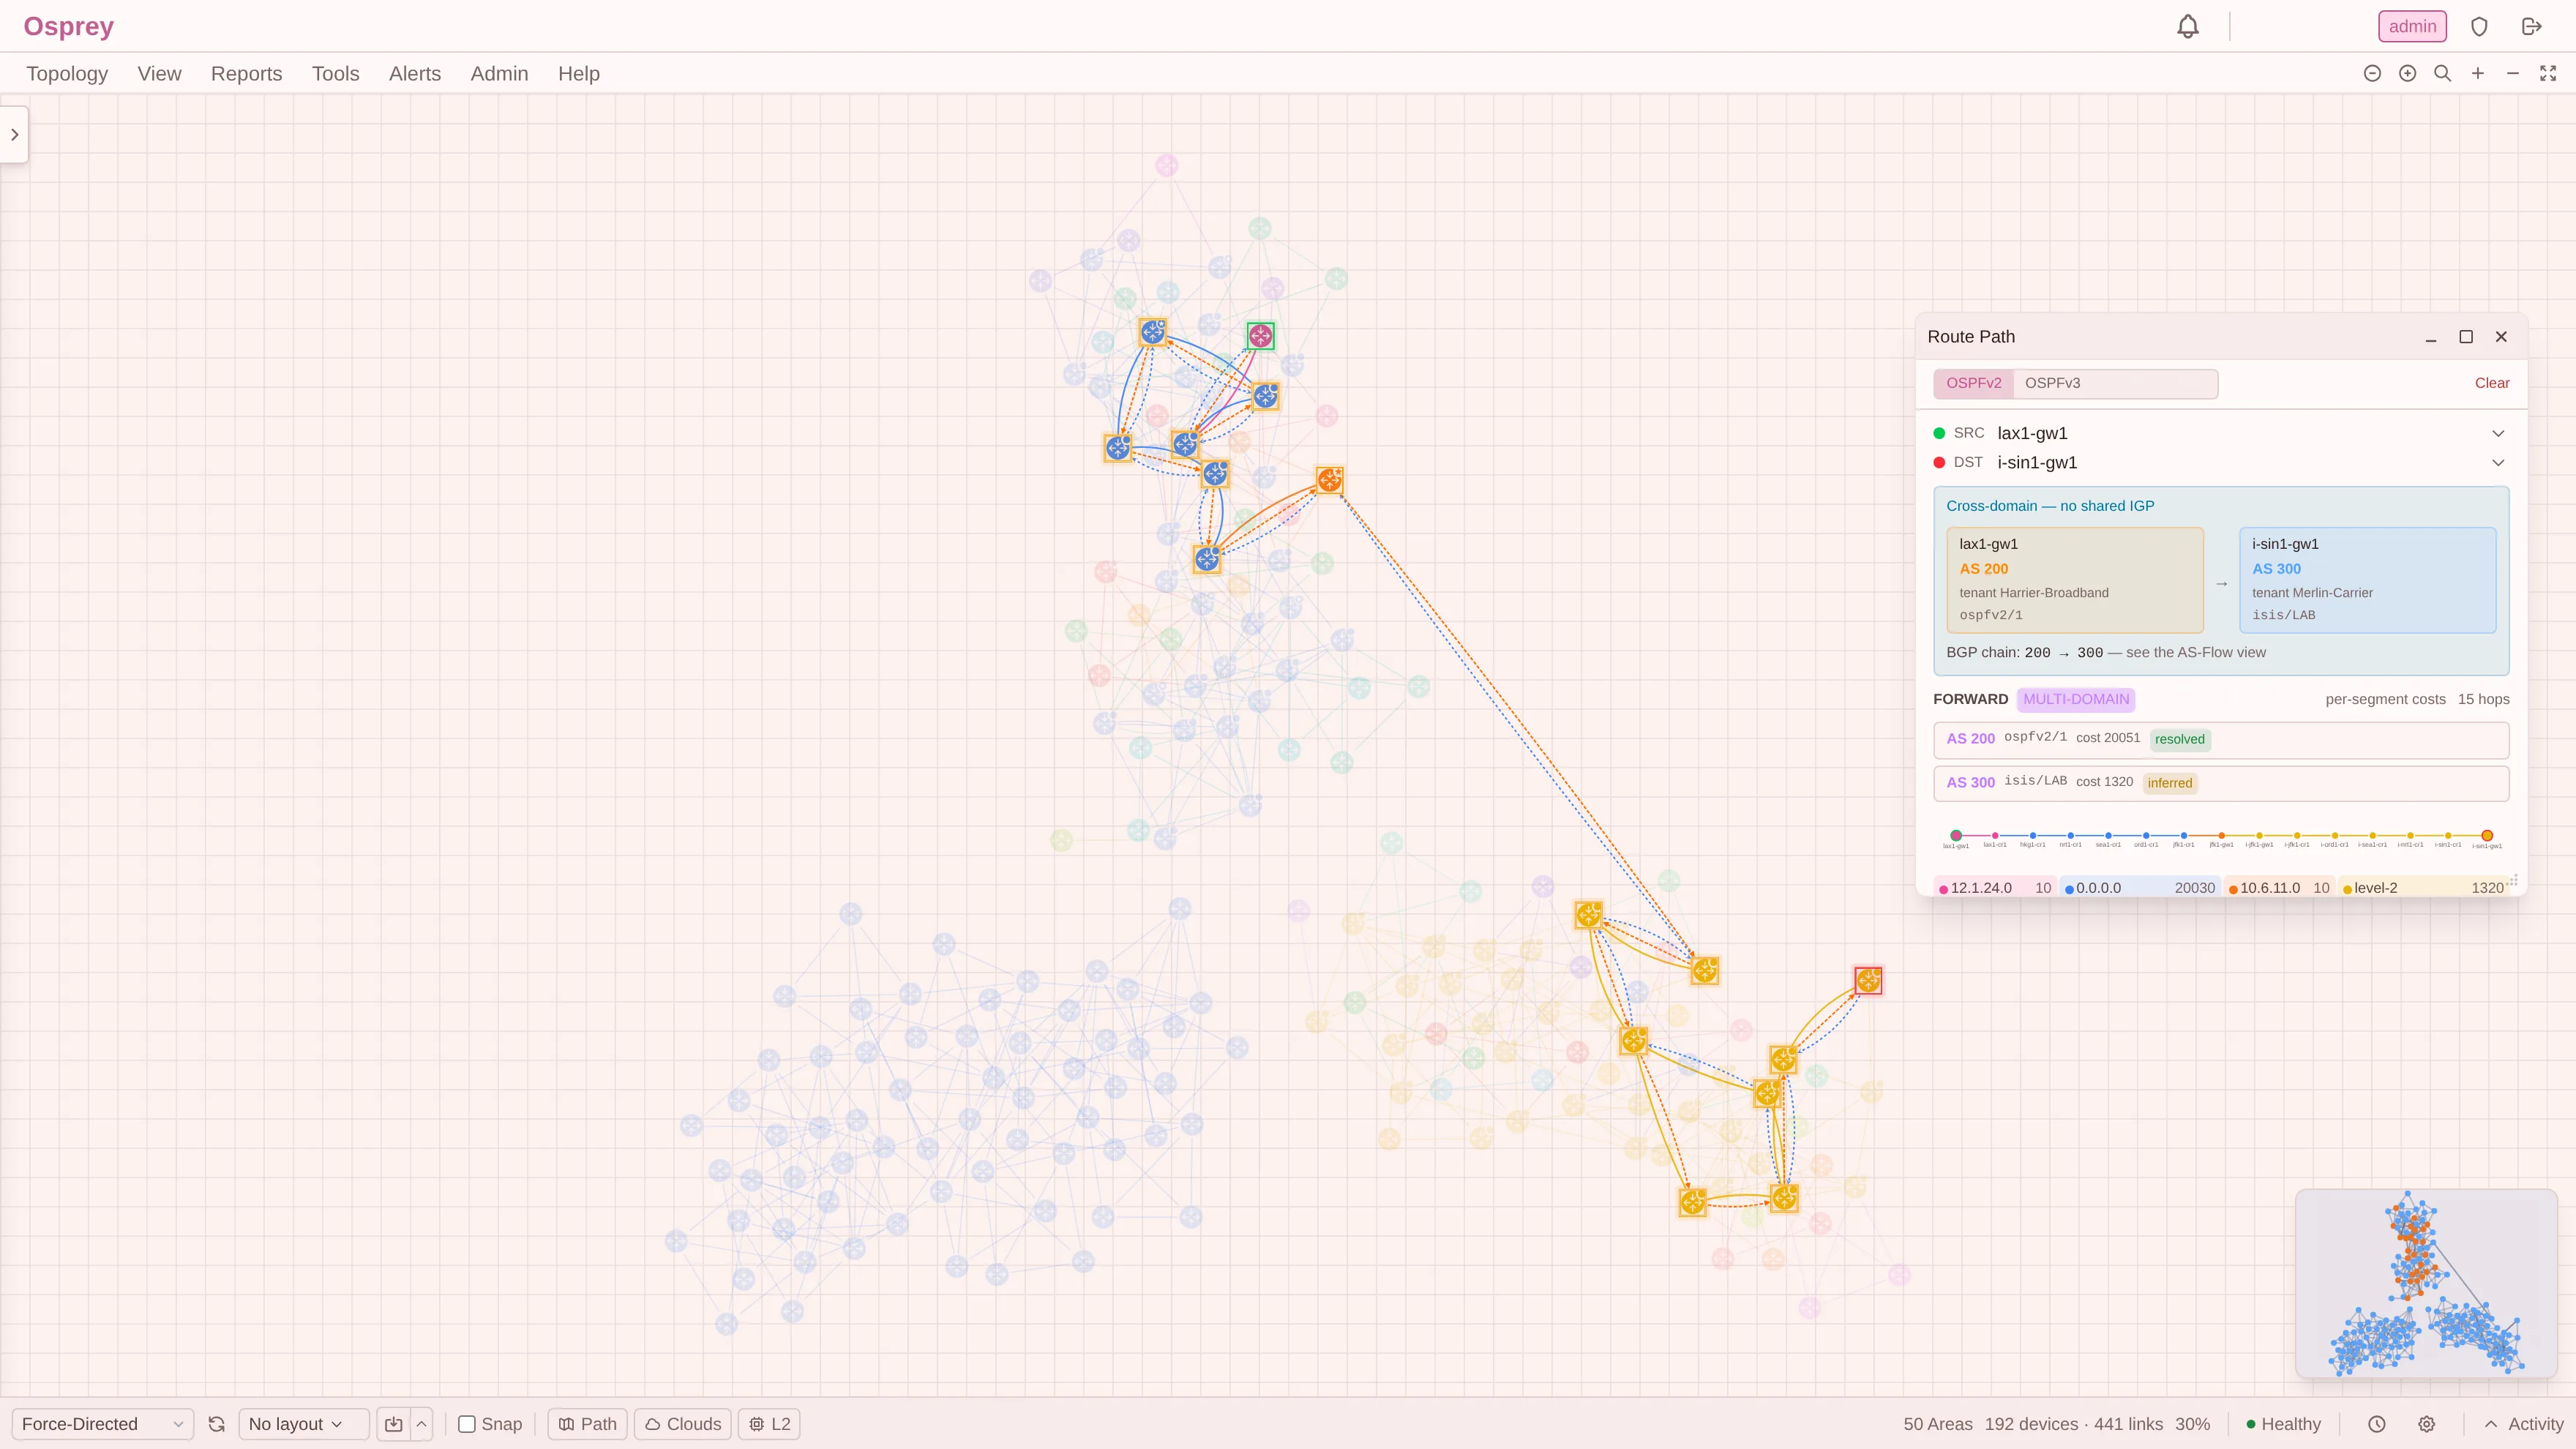
Chaque saut est la décision de la table de routage du routeur concerné : la chaîne qu’un paquet parcourt réellement, et non un plus court chemin calculé depuis la source. Avec, pour chaque saut, la métrique, le type de route (O, O IA, E1/E2, I L1, I L2) et l’ensemble complet des chemins à coût égal installés. Coûts aller et retour, détection du routage asymétrique, traceroute CLNS et piles d’étiquettes SR-MPLS, le tout respectant la distance administrative d’un protocole à l’autre. Les extrémités sont dans des AS ou des locataires différents ? Le chemin est alors assemblé à partir de segments IGP le long de la chaîne d’AS BGP, chacun avec son propre coût et son propre niveau de confiance, et les transitions eBGP sont dessinées sur le canvas, jusqu’aux paires de ports physiques démontrables et aux fabrics de commutation partagées. Quand aucun chemin ne peut être calculé, le diagnostic explique pourquoi.
13 Alertes et incidents
Moteur de règles avec modèles pour la congestion, les erreurs d’interface et les échecs SNMP. La corrélation d’événements regroupe les pannes liées en incidents assortis de causes déduites, y compris les partitions d’area OSPF, détectées et classées alors même que le protocole ne les signale jamais. Les alertes se résolvent d’elles-mêmes au rétablissement. Diffusion via Slack, Teams, e-mail, webhook ou dans l’application. Les fenêtres de maintenance suppriment les alertes pendant les travaux planifiés.
14 Terminal SSH
Faites un clic droit sur n’importe quel équipement du canvas pour ouvrir une session SSH dans le navigateur. Vérification de la clé d’hôte, enregistrement de session chiffré en AES-256 et journalisation complète. Le repli Telnet est disponible mais désactivé par défaut.
15 Diagnostics
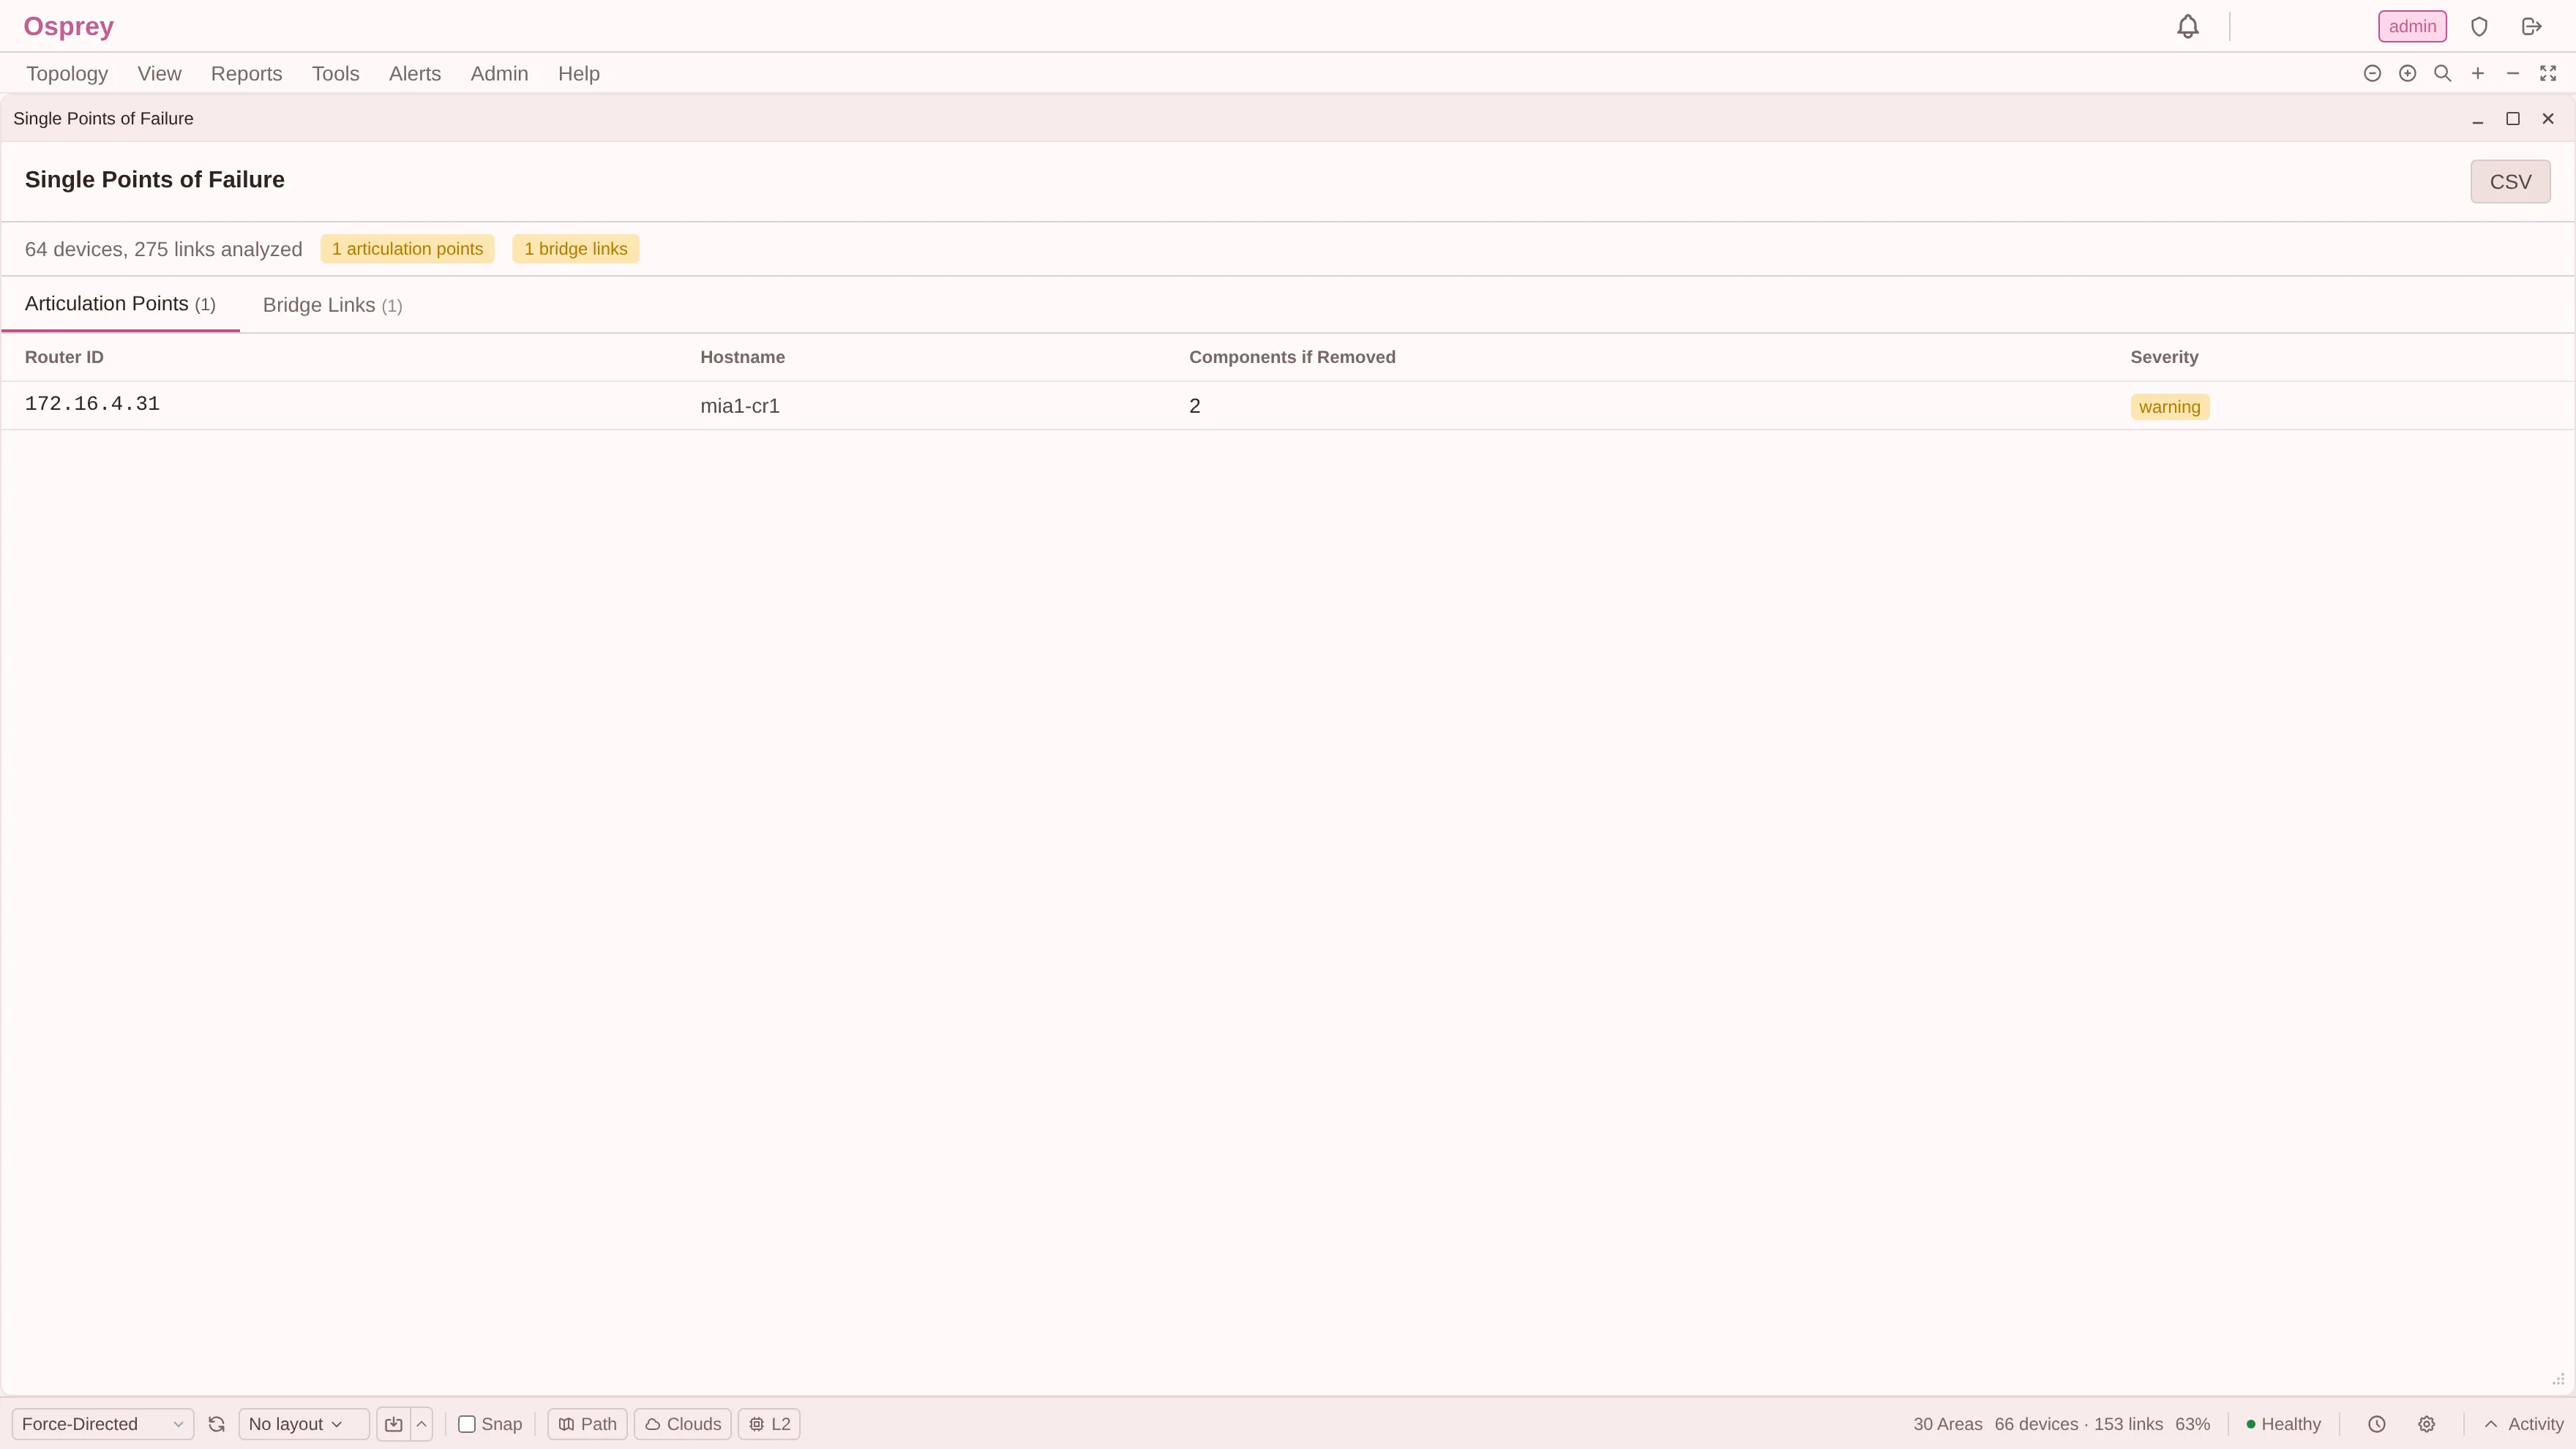
Santé de la topologie, conflits d’adresses IP, points de défaillance unique (points d’articulation et liens-ponts), stabilité du routage, tendance de congestion, cohérence des temporisateurs OSPF et IS-IS (écarts entre voisins et temporisateurs cohérents mais non standard), écarts de MTU, bonnes pratiques OSPF et analyse d’impact des dépendances (AS voisins, paires critiques, SRLG). Le tout exportable en CSV.
16 Export Visio, SVG & PNG
Export Visio natif (.vsdx) avec mise en page A4 paysage, cartouche et légende. Import de jeux d’icônes personnalisés depuis des gabarits Visio (.vssx) : Cisco, Juniper, Arista, Fortinet. Les icônes redéfinies par équipement suivent dans les exports. Export de la seule sélection, pour extraire un site d’une topologie plus vaste.
Diagnostics
Analyse de chemin — au sein des AS et entre eux
Prêt à voir votre réseau ?
Installez Osprey, raccordez un tunnel GRE, une cible SNMP ou une session BMP, et votre topologie complète est visualisée en quelques minutes.