Osprey
Todo lo necesario para operar una red IP moderna
Del descubrimiento a la simulación y al análisis posterior al incidente: una herramienta, una interfaz.
Empezar gratis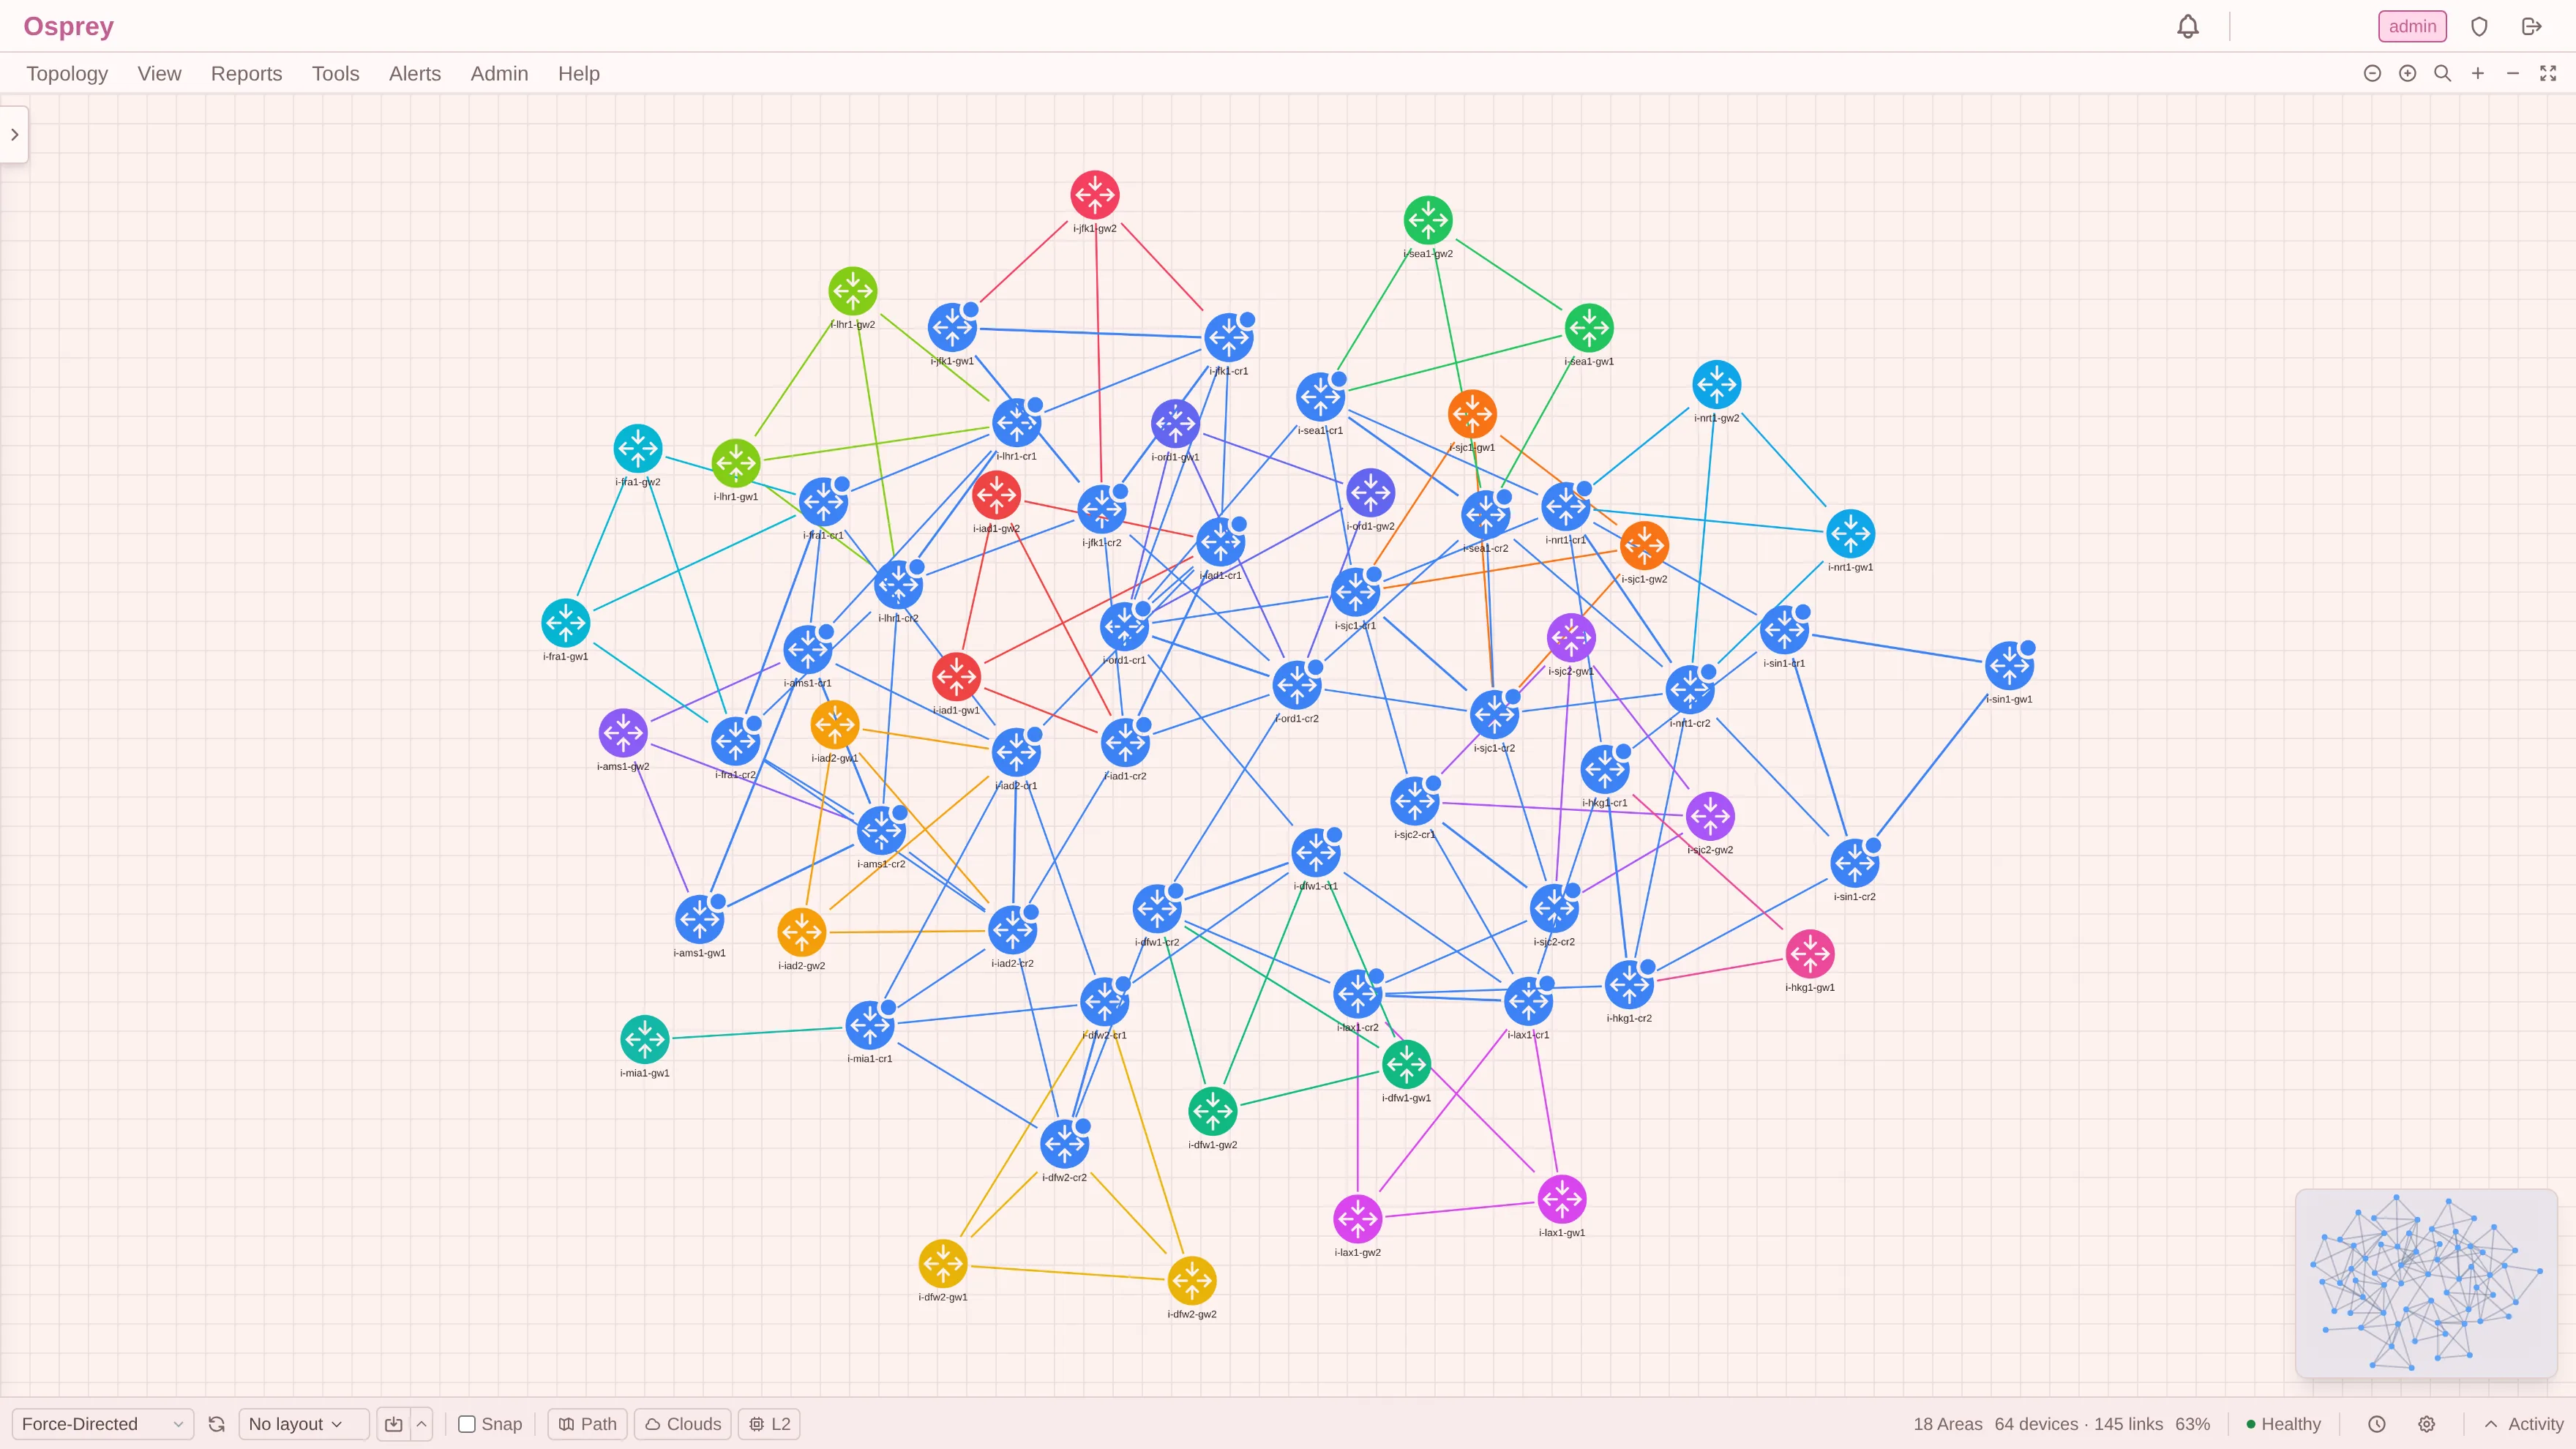
01 Lienzo de topología en vivo
Grafo interactivo con actualizaciones enviadas en tiempo real. Cinco algoritmos de disposición (dirigido por fuerzas, agrupado por area, geométrico, octilineal, circular), disposiciones guardables, ajuste a la cuadrícula, minimapa y límites de area como capa superpuesta. Las redes grandes con muchas areas se pliegan en una vista de nubes de area que usted despliega en el sitio. Los cambios destellan en el lienzo en el momento en que ocurren.
02 Descubrimiento IGP — OSPF e IS-IS
OSPFv2, OSPFv3 (familias de direcciones IPv4 + IPv6) e IS-IS (L1/L2, CLNS + IPv4 + IPv6) con visibilidad completa de la LSDB y los LSP. Tres vías por protocolo: túneles GRE para adyacencias en tiempo real (underlay IPv4 o IPv6, autenticación de OSPF e IS-IS), sondeo SNMP, donde un solo equipo semilla basta para recorrer un dominio multi-area entero, o BGP-LS (RFC 9552), donde los propios routers exportan su base link-state por una sesión BMP o un peering de solo recepción, para ámbitos donde no es posible ninguna adyacencia. Los equipos con varios protocolos se correlacionan automáticamente entre OSPF e IS-IS.
03 EIGRP — pasivo y de solo lectura
EIGRP no tiene una base de datos de estado de enlace a la que unirse, así que Osprey lo lee de forma totalmente pasiva por SNMP en plataformas Cisco: vecinos y estado de las interfaces, IPv4 e IPv6, modo clásico y con nombre, por VRF y por AS. Las adyacencias se integran en la topología junto a sus areas de OSPF e IS-IS, y los caminos siguen el sucesor instalado de cada router con su métrica compuesta real: la decisión de los propios routers, releída tal cual, nunca un coste prestado ni una suposición.
04 Visibilidad de BGP por BMP
Un servidor BMP pasivo (RFC 7854) recibe el estado de las sesiones y las actualizaciones de RIB desde sus routers, sin sondeo alguno. RIB completa por prefijo en todos los destinos: todos los caminos, ADD-PATH y la selección del mejor camino calculada por el motor, como un show ip bgp a escala de toda la red. Búsqueda por prefijo exacto, coincidencia más larga o prefijos cubiertos; análisis de ECMP y de AS-path. Las sesiones en routers que no pueden exportar BMP se descubren por SNMP. Las rutas recibidas se validan contra un conjunto RPKI/ROA que usted importa (RFC 6811) y se marcan como válidas, inválidas o desconocidas — sin autorizaciones cargadas no hay marca alguna. Tres comprobaciones deterministas recorren lo que se ofreció a sus sesiones: varios orígenes para un mismo prefijo, un prefijo más específico bajo el prefijo cubriente de otro origen, y un camino que ya contiene su propio AS.
05 Visibilidad de MPLS — TE, L3VPN, L2VPN
Túneles MPLS-TE (RFC 3812), L3VPN (RFC 4364) con las VRF agrupadas por route-target y clasificadas como malla completa o hub-and-spoke, y pseudowires L2VPN agrupados en enlaces VPWS e instancias VPLS, todo descubierto por SNMP dentro del ciclo de sondeo habitual. Las capas superpuestas dibujan la pertenencia a un servicio sobre el lienzo, honestamente etiquetada como plano de control, nunca como un camino de datos supuesto.
06 Visibilidad de EVPN
Las instancias EVPN (RFC 7432) se descubren directamente desde el plano de control de BGP, por el mismo flujo BMP y sin configuración adicional. Servicios E-LAN y EVPN-VPWS, encapsulado VXLAN o MPLS, recuentos de MAC/IP por PE y Ethernet Segments. La movilidad de MAC y la pérdida de un PE aparecen como síntomas de incidentes correlacionados, con protección frente a tormentas.
07 Engineering Mode (what-if)
Simule caídas de enlaces o de nodos, cambie métricas, añada routers y enlaces hipotéticos y modele grupos de fallo SRLG. Dijkstra multi-area (OSPF) y multinivel (IS-IS) ejecutado en el servidor. Evalúe por lotes cada enlace o nodo para encontrar sus puntos más débiles. Guarde escenarios. Combínelo con Time Travel para reproducir caídas pasadas.
08 Descubrimiento L2 — LLDP y CDP
Descubrimiento automático de adyacencias de capa 2 mediante recorridos SNMP de LLDP-MIB y CDP-MIB. Recorrido de switches en anchura, filtrado por plataforma (excluye puntos de acceso y teléfonos) y una capa L2 conmutable sobre el lienzo. Credenciales sustituibles por red.
09 Monitorización de tráfico por SNMP
Los contadores de interfaz alimentan mapas de calor de utilización, sparklines por interfaz y alertas de congestión. Sondeo acelerado automático cada 10 segundos mientras haya paneles de detalle abiertos. Gráficas históricas al estilo MRTG sobre 24 h, 7 d, 30 d o 1 año. Perfiles de credenciales reutilizables entre destinos.
10 Time Travel
Recorra el historial de la topología con un control deslizante de línea de tiempo y controles de reproducción (0,5×–10×). Los paneles de nodo y de enlace, los árboles SPF y la simulación de caminos se ajustan todos al estado histórico, incluidos los mejores caminos BGP y las sesiones de peering tal y como estaban en ese instante, nunca datos en vivo presentados como históricos. Las instantáneas deduplicadas por hash mantienen el almacenamiento bajo control.
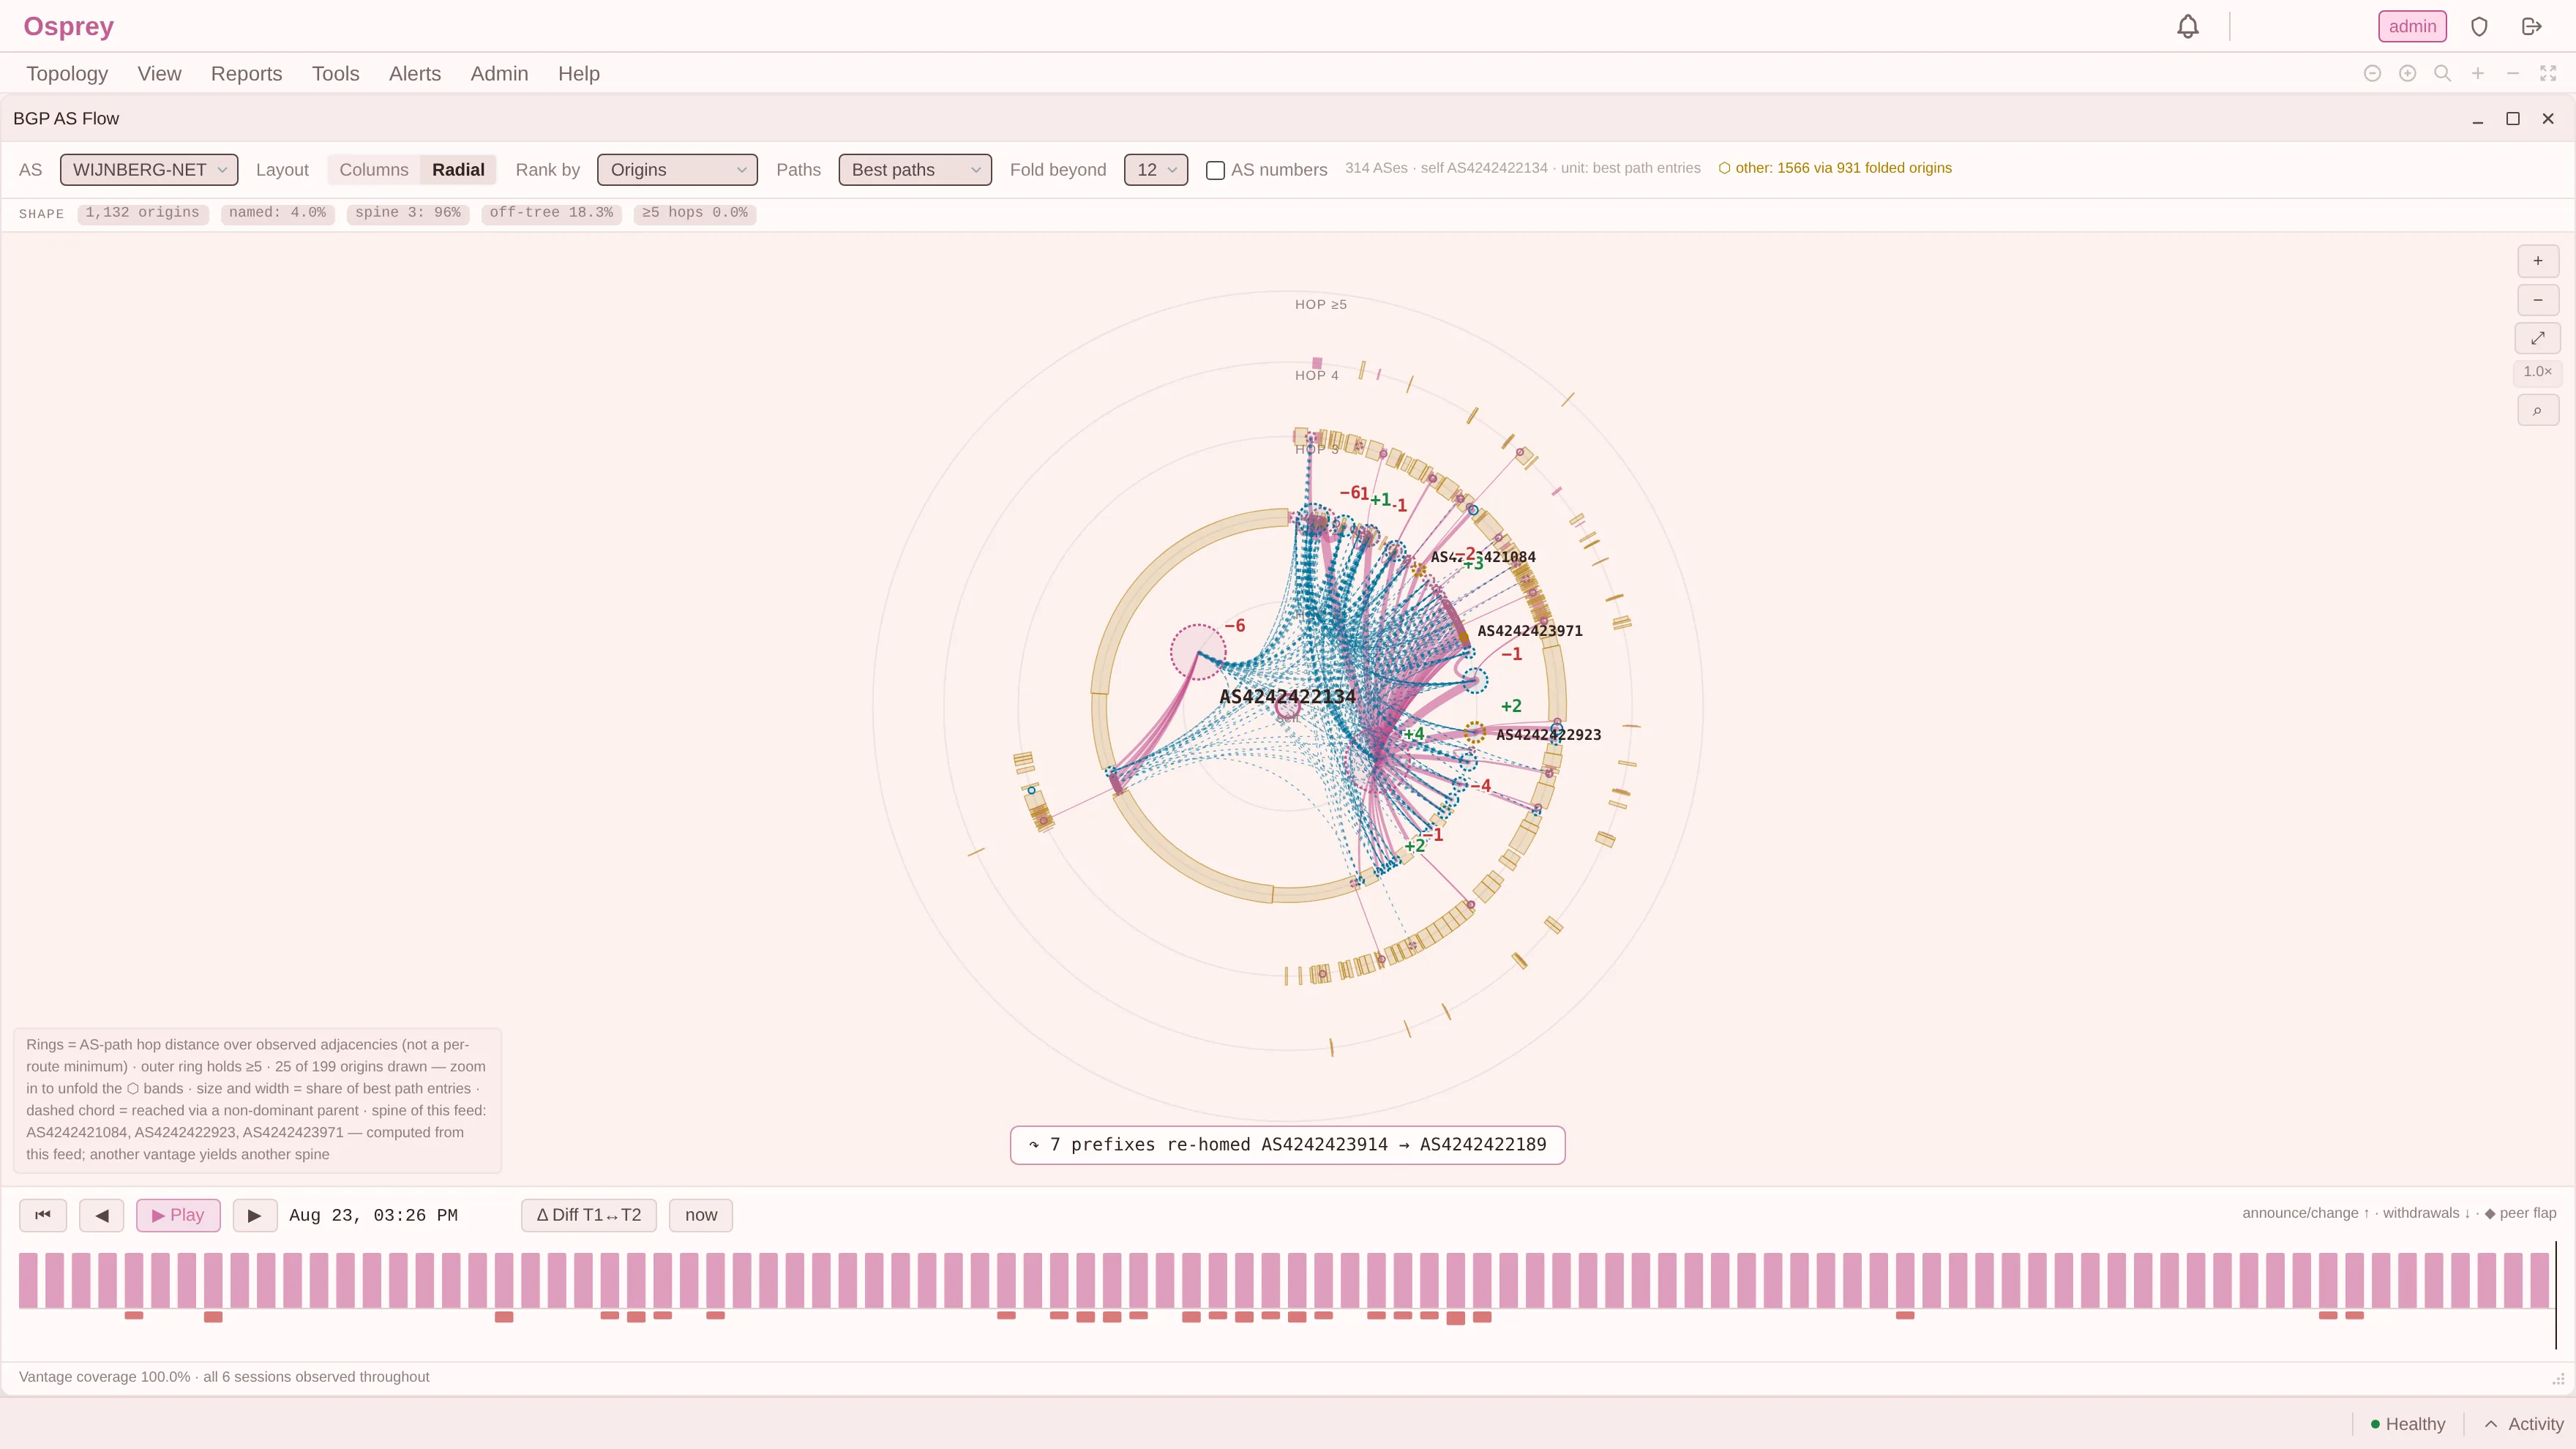
11 BGP AS-Flow y reproducción de cambios
Un grafo animado entre AS: los sistemas autónomos son burbujas dimensionadas y las adyacencias de AS-path son flujos animados. Recorra la línea de tiempo, reproduzca la reorganización, compare dos instantes con la vista de movimientos y entre en cualquier AS para ver su cuota, su volatilidad, su dependencia de un único camino, sus routers de salida y el estado de sus sesiones. El historial del mejor camino de cualquier prefijo se reproduce paso a paso, incluso con una tabla completa.
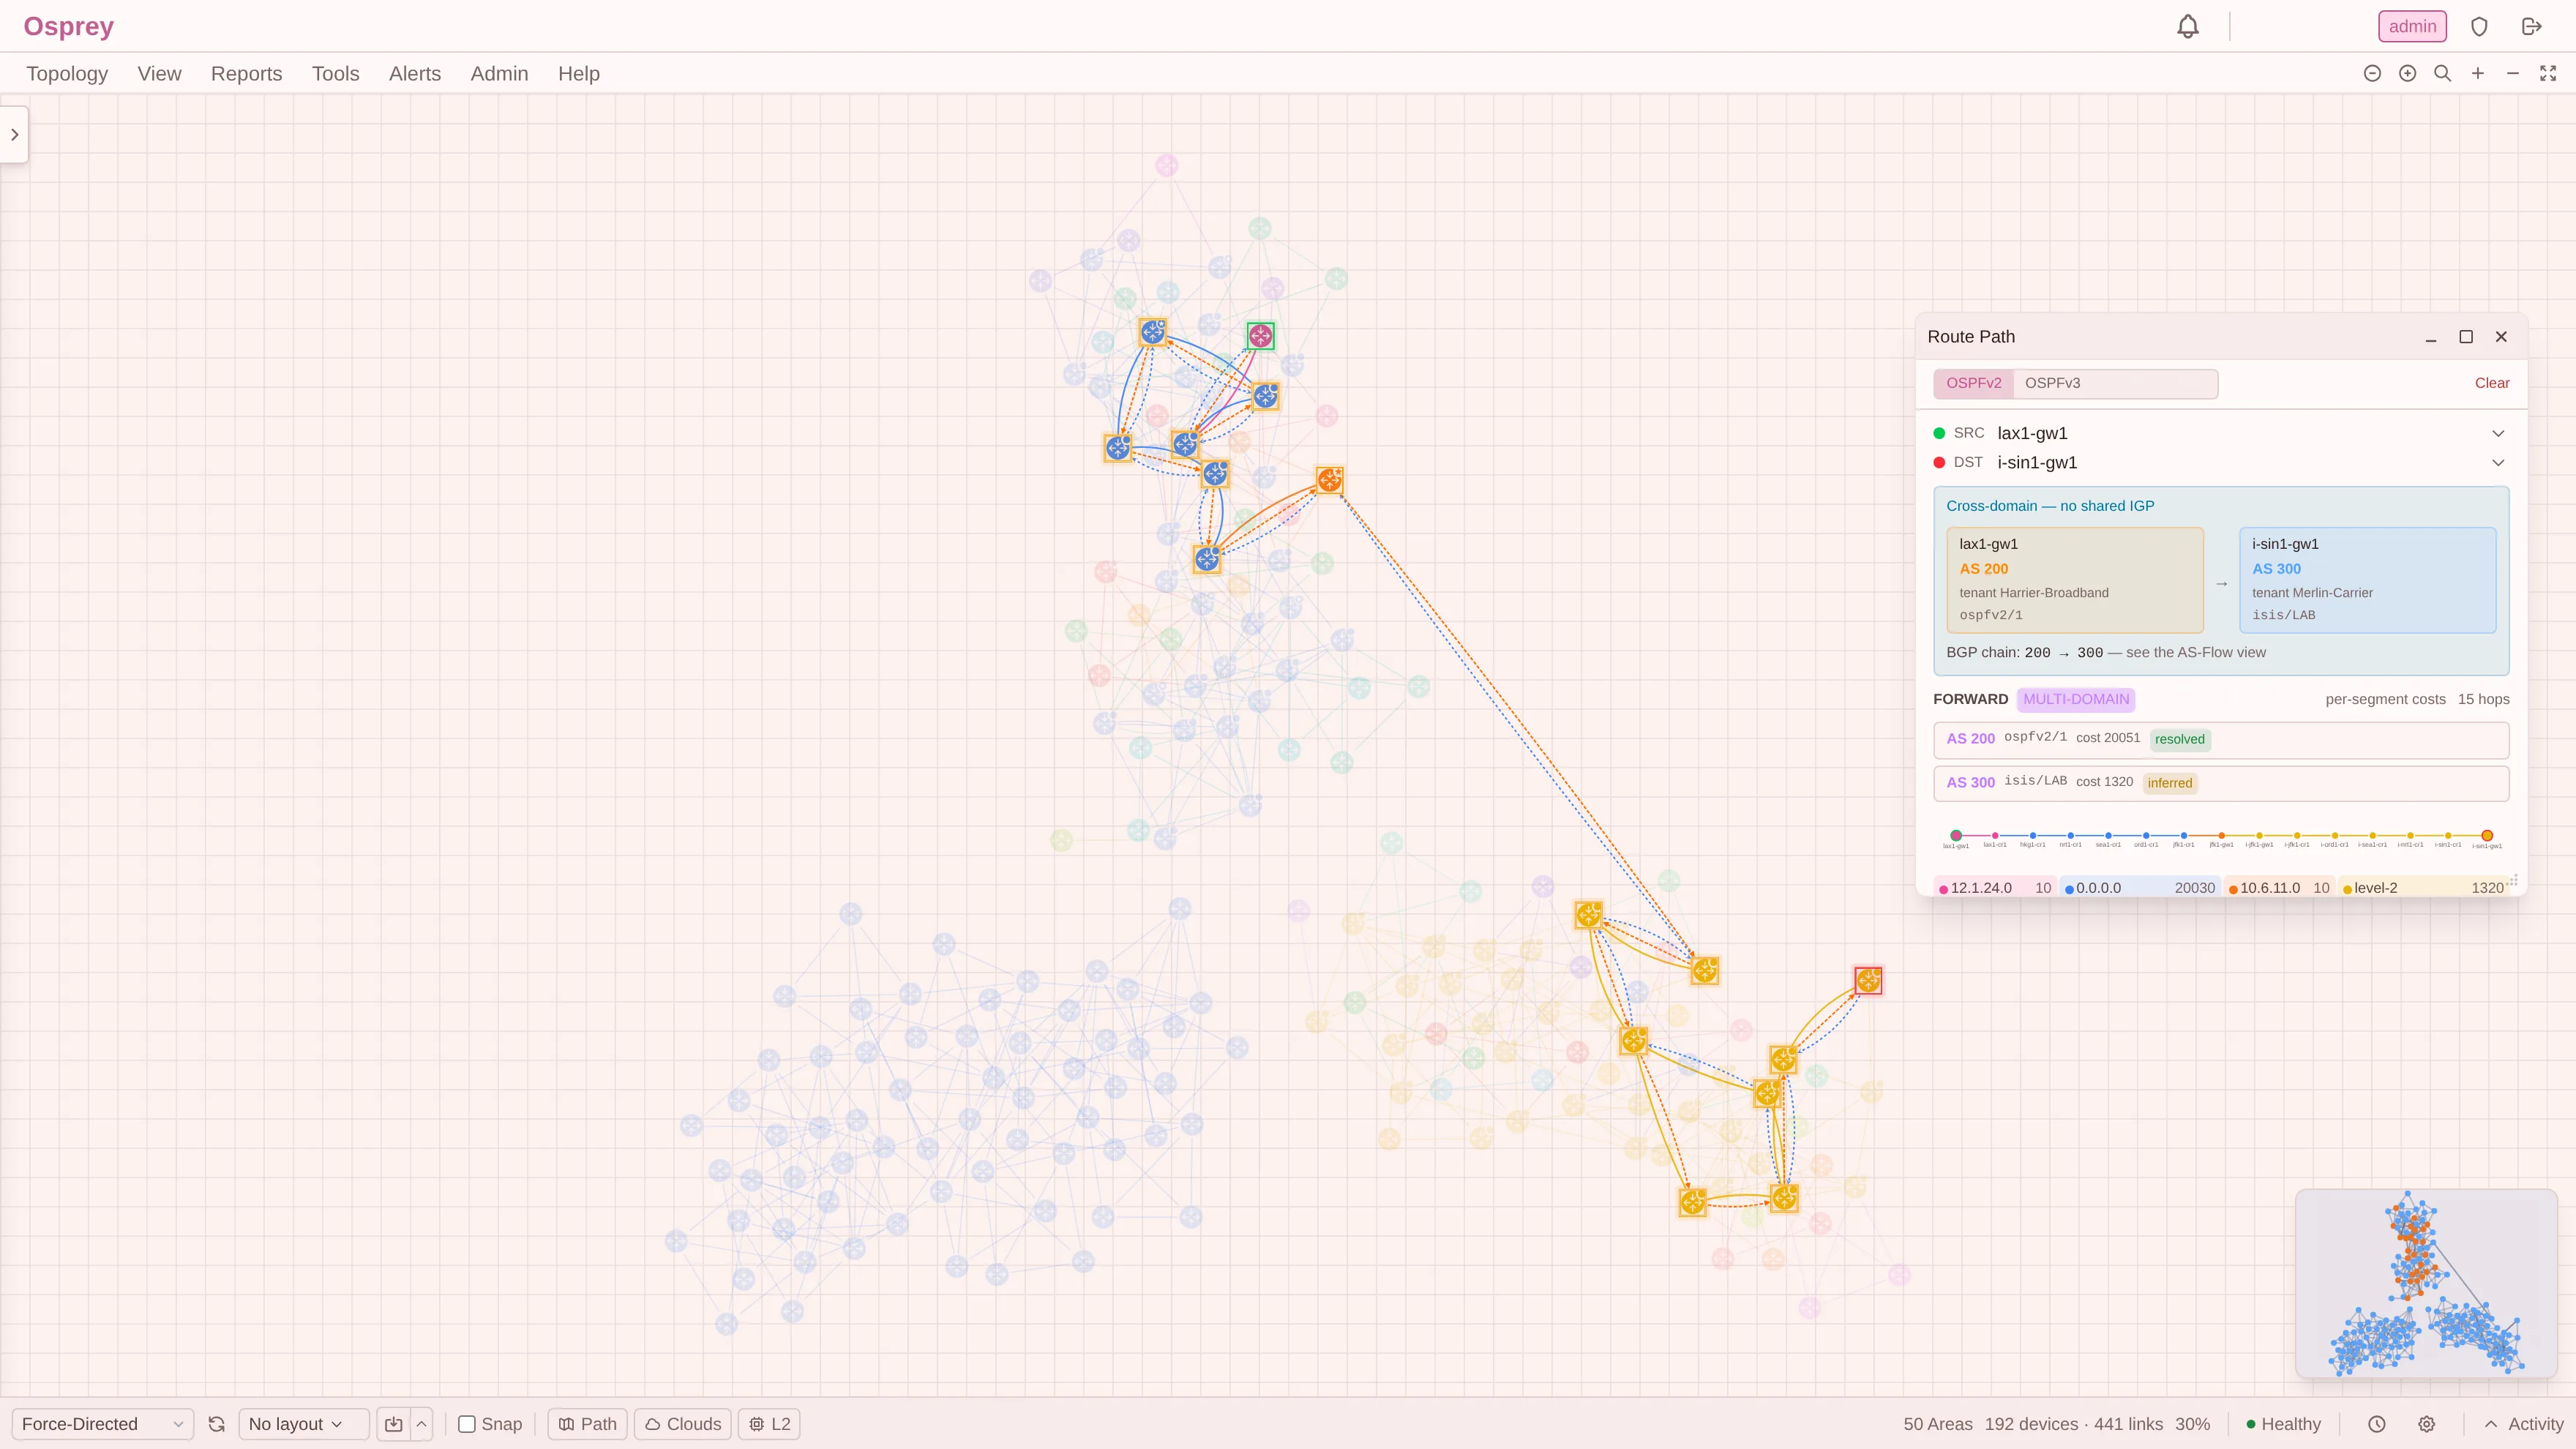
12 Análisis de caminos — dentro de un AS y entre AS
Cada salto es la decisión de la tabla de rutas de ese router: la cadena que un paquete recorre realmente, no un camino más corto calculado desde el origen, con la métrica de cada salto, el tipo de ruta (O, O IA, E1/E2, I L1, I L2) y el conjunto completo de caminos de igual coste instalados. Costes de ida y de vuelta, detección de enrutamiento asimétrico, traceroute CLNS y pilas de etiquetas SR-MPLS, todo ello respetando la distancia administrativa entre protocolos. ¿Los extremos están en AS o inquilinos distintos? Entonces el camino se ensambla a partir de segmentos IGP a lo largo de la cadena de AS de BGP, cada uno con su propio coste y su propia confianza, y las transiciones eBGP se dibujan sobre el lienzo, hasta llegar a pares de puertos físicos demostrables y a fabrics de conmutación compartidas. Cuando un camino no se puede calcular, el diagnóstico explica por qué.
13 Alertas e incidentes
Motor de reglas con plantillas para congestión, errores de interfaz y fallos de SNMP. La correlación de eventos agrupa los fallos relacionados en incidentes con causas deducidas, incluidas las particiones de area OSPF, detectadas y clasificadas aunque el protocolo nunca las señalice. Las alertas se resuelven solas al restablecerse el servicio. Entrega por Slack, Teams, correo, webhook o dentro de la aplicación. Las ventanas de mantenimiento silencian las alertas durante los trabajos planificados.
14 Terminal SSH
Haga clic con el botón derecho sobre cualquier equipo del lienzo para abrir una sesión SSH en el navegador. Verificación de la clave de host, grabación de sesión cifrada con AES-256 y registro de auditoría completo. Telnet queda disponible como alternativa, pero desactivado de forma predeterminada.
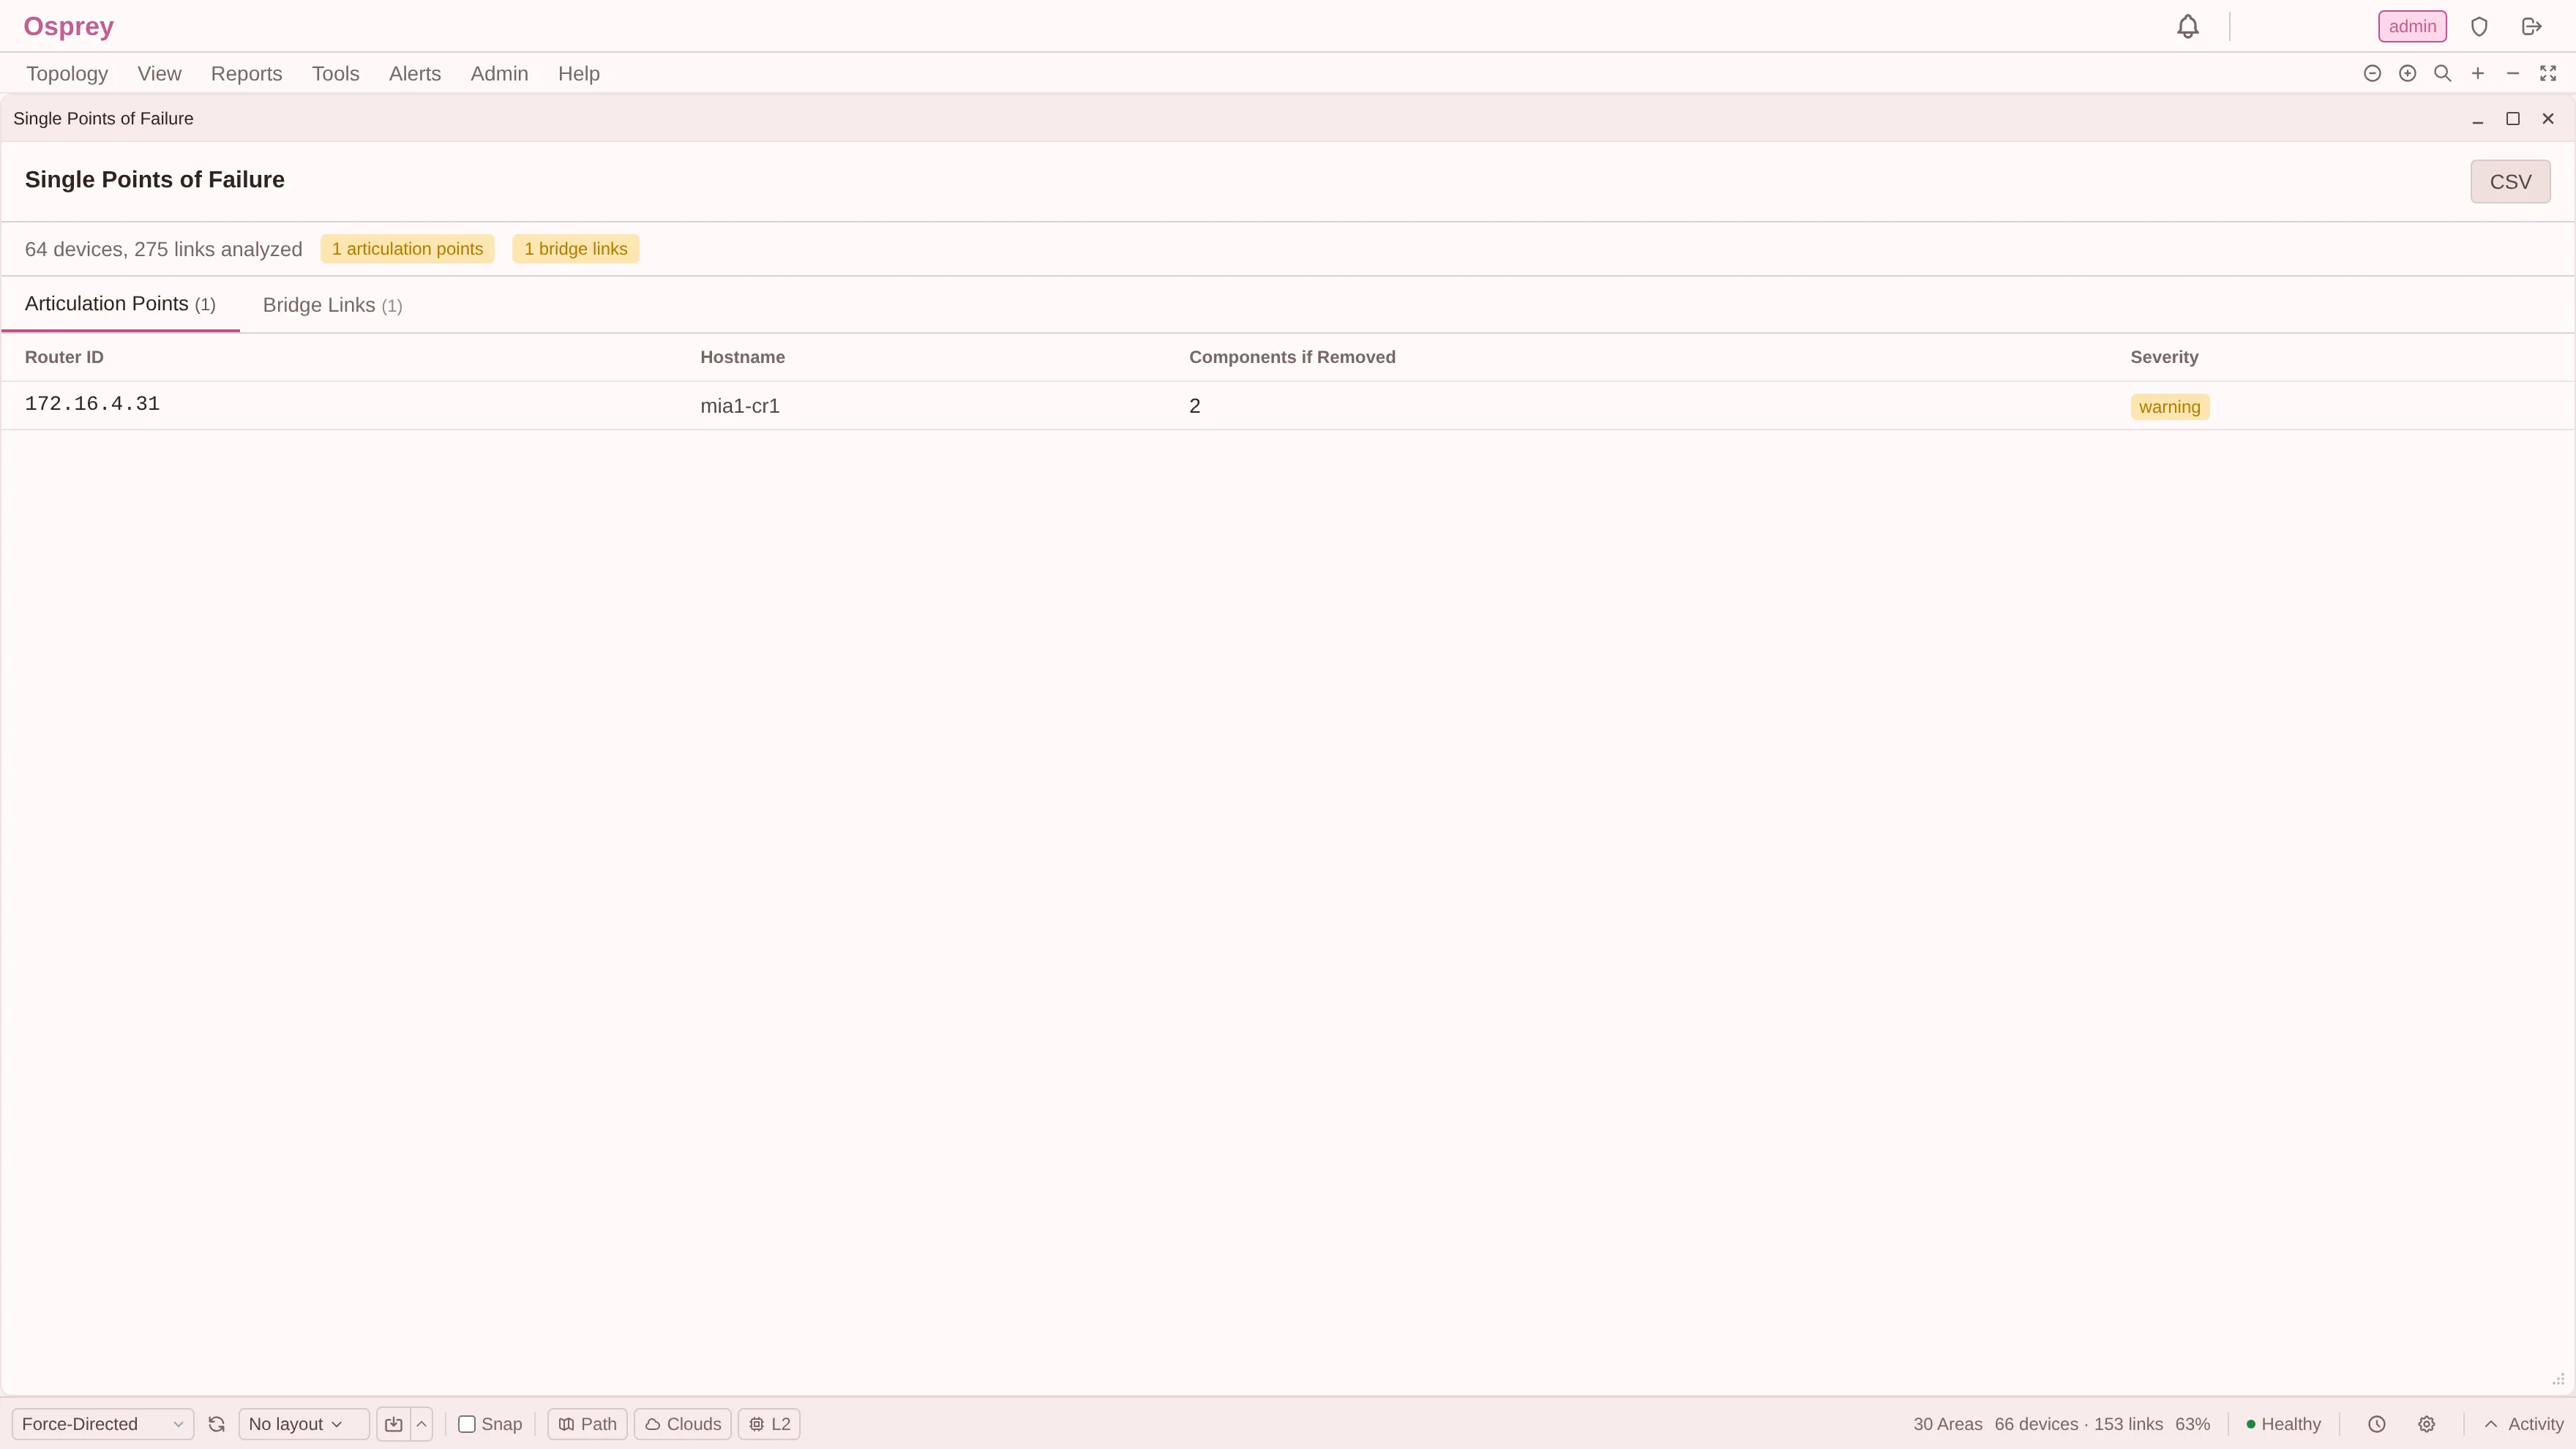
15 Diagnósticos
Salud de la topología, conflictos de IP, puntos únicos de fallo (puntos de articulación y enlaces puente), estabilidad del enrutamiento, tendencia de congestión, coherencia de temporizadores de OSPF e IS-IS (discrepancias entre vecinos y temporizadores coherentes pero no predeterminados), discrepancias de MTU, buenas prácticas de OSPF y análisis del impacto de dependencias (AS vecinos, pares críticos, SRLG). Todo exportable a CSV.
16 Exportación a Visio, SVG y PNG
Exportación nativa a Visio (.vsdx) con formato A4 apaisado, cajetín y leyenda. Importación de conjuntos de iconos propios desde plantillas de Visio (.vssx): Cisco, Juniper, Arista, Fortinet. Los iconos redefinidos por equipo se conservan en las exportaciones. Exportación solo de la selección, para extraer una sede de una topología mayor.
Diagnósticos
Análisis de caminos — dentro de un AS y entre AS
¿Listo para ver su red?
Instale Osprey, conecte un túnel GRE, un destino SNMP o una sesión BMP, y tendrá toda su topología visualizada en cuestión de minutos.